


SOC gerido 24/7: deteção, análise e resposta em toda a sua infraestrutura
Um centro de operações de segurança próprio em Espanha que vigia os seus equipamentos, servidores e serviços cloud, correlaciona os eventos no nosso SIEM e contém as ameaças graves de forma automática, também de madrugada.
O SOC da IBERSYA é um centro de operações de segurança gerido que monitoriza e correlaciona de forma contínua os eventos de segurança dos equipamentos, servidores e serviços cloud da sua empresa. Um técnico analisa cada alerta em horário 8x5 e a plataforma responde de forma automática 24x7 —isolando o equipamento, bloqueando o IP ou bloqueando o correio— face a indícios graves de ransomware, intrusão ou exfiltração de dados. Inclui a licença do EDR Bitdefender GravityZone sem custo adicional, correlação em SIEM próprio, enriquecimento de cada alerta com informação de ameaças externa, acesso do cliente à plataforma de gestão de incidentes e relatório técnico e executivo no final do mês. Três níveis de serviço desde 6 €/dispositivo/mês, com SOC próprio em Espanha, interlocução direta com a equipa técnica e os dados dentro da União Europeia.
O que inclui o SOC da IBERSYA nos três níveis
Os três níveis partilham o mesmo núcleo —SOC, EDR e SIEM— e cada nível superior acrescenta mais uma camada de visibilidade sobre a organização.
Monitorização contínua
Vigilância permanente de endpoints e servidores, ampliável a rede e correio através de addons de telemetria.
Licença de EDR incluída
Bitdefender GravityZone implementado e licenciado dentro do preço por dispositivo, em qualquer dos três níveis.
SIEM e correlação
Todos os alertas são centralizados no nosso SIEM, que cruza eventos entre equipamentos diferentes e em períodos de tempo diferentes.
Informação de ameaças
Antes de um técnico a analisar, cada alerta é enriquecida com fontes externas: sabemos se aquele IP, domínio ou ficheiro já aparece em campanhas conhecidas.
Resposta ativa 24/7
Contenção automática de ameaças graves em tempo real: isolamento do equipamento e bloqueio de IP ou de correio sem validação prévia.
Avisos configuráveis
A gestão do incidente é nossa, mas pode receber um alerta cada vez que algo aconteça na sua organização.
Plataforma de incidentes
Acede à nossa plataforma com um perfil próprio e vê apenas o que é seu: os seus casos, em que estado estão e o que fizemos em cada um.
Relatórios mensais
Relatório técnico e relatório executivo no final de cada mês, com leitura para a equipa de TI e leitura para a direção.
Documento de situação
No arranque entregamos um retrato real do estado de segurança da organização e das vulnerabilidades detetadas.
Como funciona o SOC da IBERSYA
Toda a telemetria é centralizada num único SIEM. É esse o ponto em que um evento isolado se transforma numa alerta com contexto e onde se decide o que fazer com ela.
- Endpoints e portáteis
- Servidores on-premise
- Superfície de ataque externa
- Tráfego de rede · addon
- Correio e identidades · addon
- Recolha de logs e eventos
- Correlação no SIEM
- Análise de comportamento
- Enriquecimento com informação
- Triagem e priorização
- Alertas em tempo real
- Contenção automática 24x7
- Isolamento e bloqueio
- Análise técnica 8x5
- Relatório e fecho do caso
O percurso que uma ameaça segue, passo a passo
Este é o circuito real de um incidente, desde que chega ao equipamento de um cliente até ficar neutralizado e documentado.
-
Chega a ameaça
Um e-mail com anexo malicioso, uma transferência infetada, um site fraudulento ou uma tentativa de ligação não autorizada contra um computador, um portátil ou um servidor com o agente EDR instalado.
-
O EDR atua e envia telemetria
O agente bloqueia a ameaça se conseguir fazê-lo sozinho e, aconteça o que acontecer, envia toda a telemetria para o nosso SIEM. Esse registo é o que permite reconstruir depois o que aconteceu exatamente.
-
O SIEM correlaciona
O evento é cruzado com o que acontece nos restantes equipamentos e em dias anteriores, e é enriquecido com informação de ameaças externa antes de gerar a alerta. Uma tentativa isolada e uma campanha coordenada deixam de se parecer.
-
Resposta
Um técnico em horário 8x5 revê a alerta e descarta falsos positivos. Se for real, ligamo-nos ao equipamento e neutralizamos a ameaça. Se for grave, a resposta automática atua 24x7 sem esperar por ninguém: isola o equipamento, bloqueia o IP ou bloqueia o correio.
-
Investigação
Determinamos o alcance do incidente, a sua origem e os ativos afetados, e propomos as medidas para que não se repita pela mesma via.
-
Fecho e evidência
Recebe o aviso se o tiver configurado e o caso fica registado na plataforma com todas as ações executadas, pronto para o relatório técnico e executivo de fim de mês.
Dois modos de resposta, uma só defesa
A plataforma responde de forma automática 24x7 face a ameaças graves; a análise e o acompanhamento são feitos por um técnico em horário 8x5. A velocidade da máquina com o critério do analista.
Quando a alerta exige critério especializado
- Análise técnica: um técnico analisa cada alerta e determina o alcance real do evento.
- Contenção manual: ligação remota ao equipamento para conter e neutralizar a ameaça.
- Gestão do caso: cada incidente fica documentado na plataforma, acessível ao cliente.
Face a indícios graves, atua de forma autónoma
- Deteção automática: ransomware, ligações não autorizadas e exfiltração, em tempo real.
- Contenção imediata: isolamento do equipamento e bloqueio de IP ou correio sem validação prévia.
- Todo o ano: cobertura em horário noturno, fins de semana e feriados.
Três níveis de proteção gerida
Preço por dispositivo e mês, indistintamente servidor ou endpoint. Núcleo comum nos três níveis: SOC, EDR e SIEM.
6 €
por dispositivo e mês
- Licença de EDR Bitdefender GravityZone incluída
- Análise técnica de cada alerta em horário 8x5
- Resposta automática 24x7 face a ameaças graves
- SIEM próprio com correlação de eventos
- Enriquecimento com informação de ameaças
- Acesso à plataforma de gestão de incidentes
- Relatório técnico e executivo mensal
8 €
por dispositivo e mês
- Tudo o que inclui o Tier I
- Vigilância contínua de domínios e endereços IP
- Deteção de credenciais expostas
- Dados sensíveis publicados ou à venda
- Superfície de ataque real exposta à internet
- Aviso acionável: o que mudar e o que fechar
12 €
por dispositivo e mês
- Tudo o que inclui o Tier II
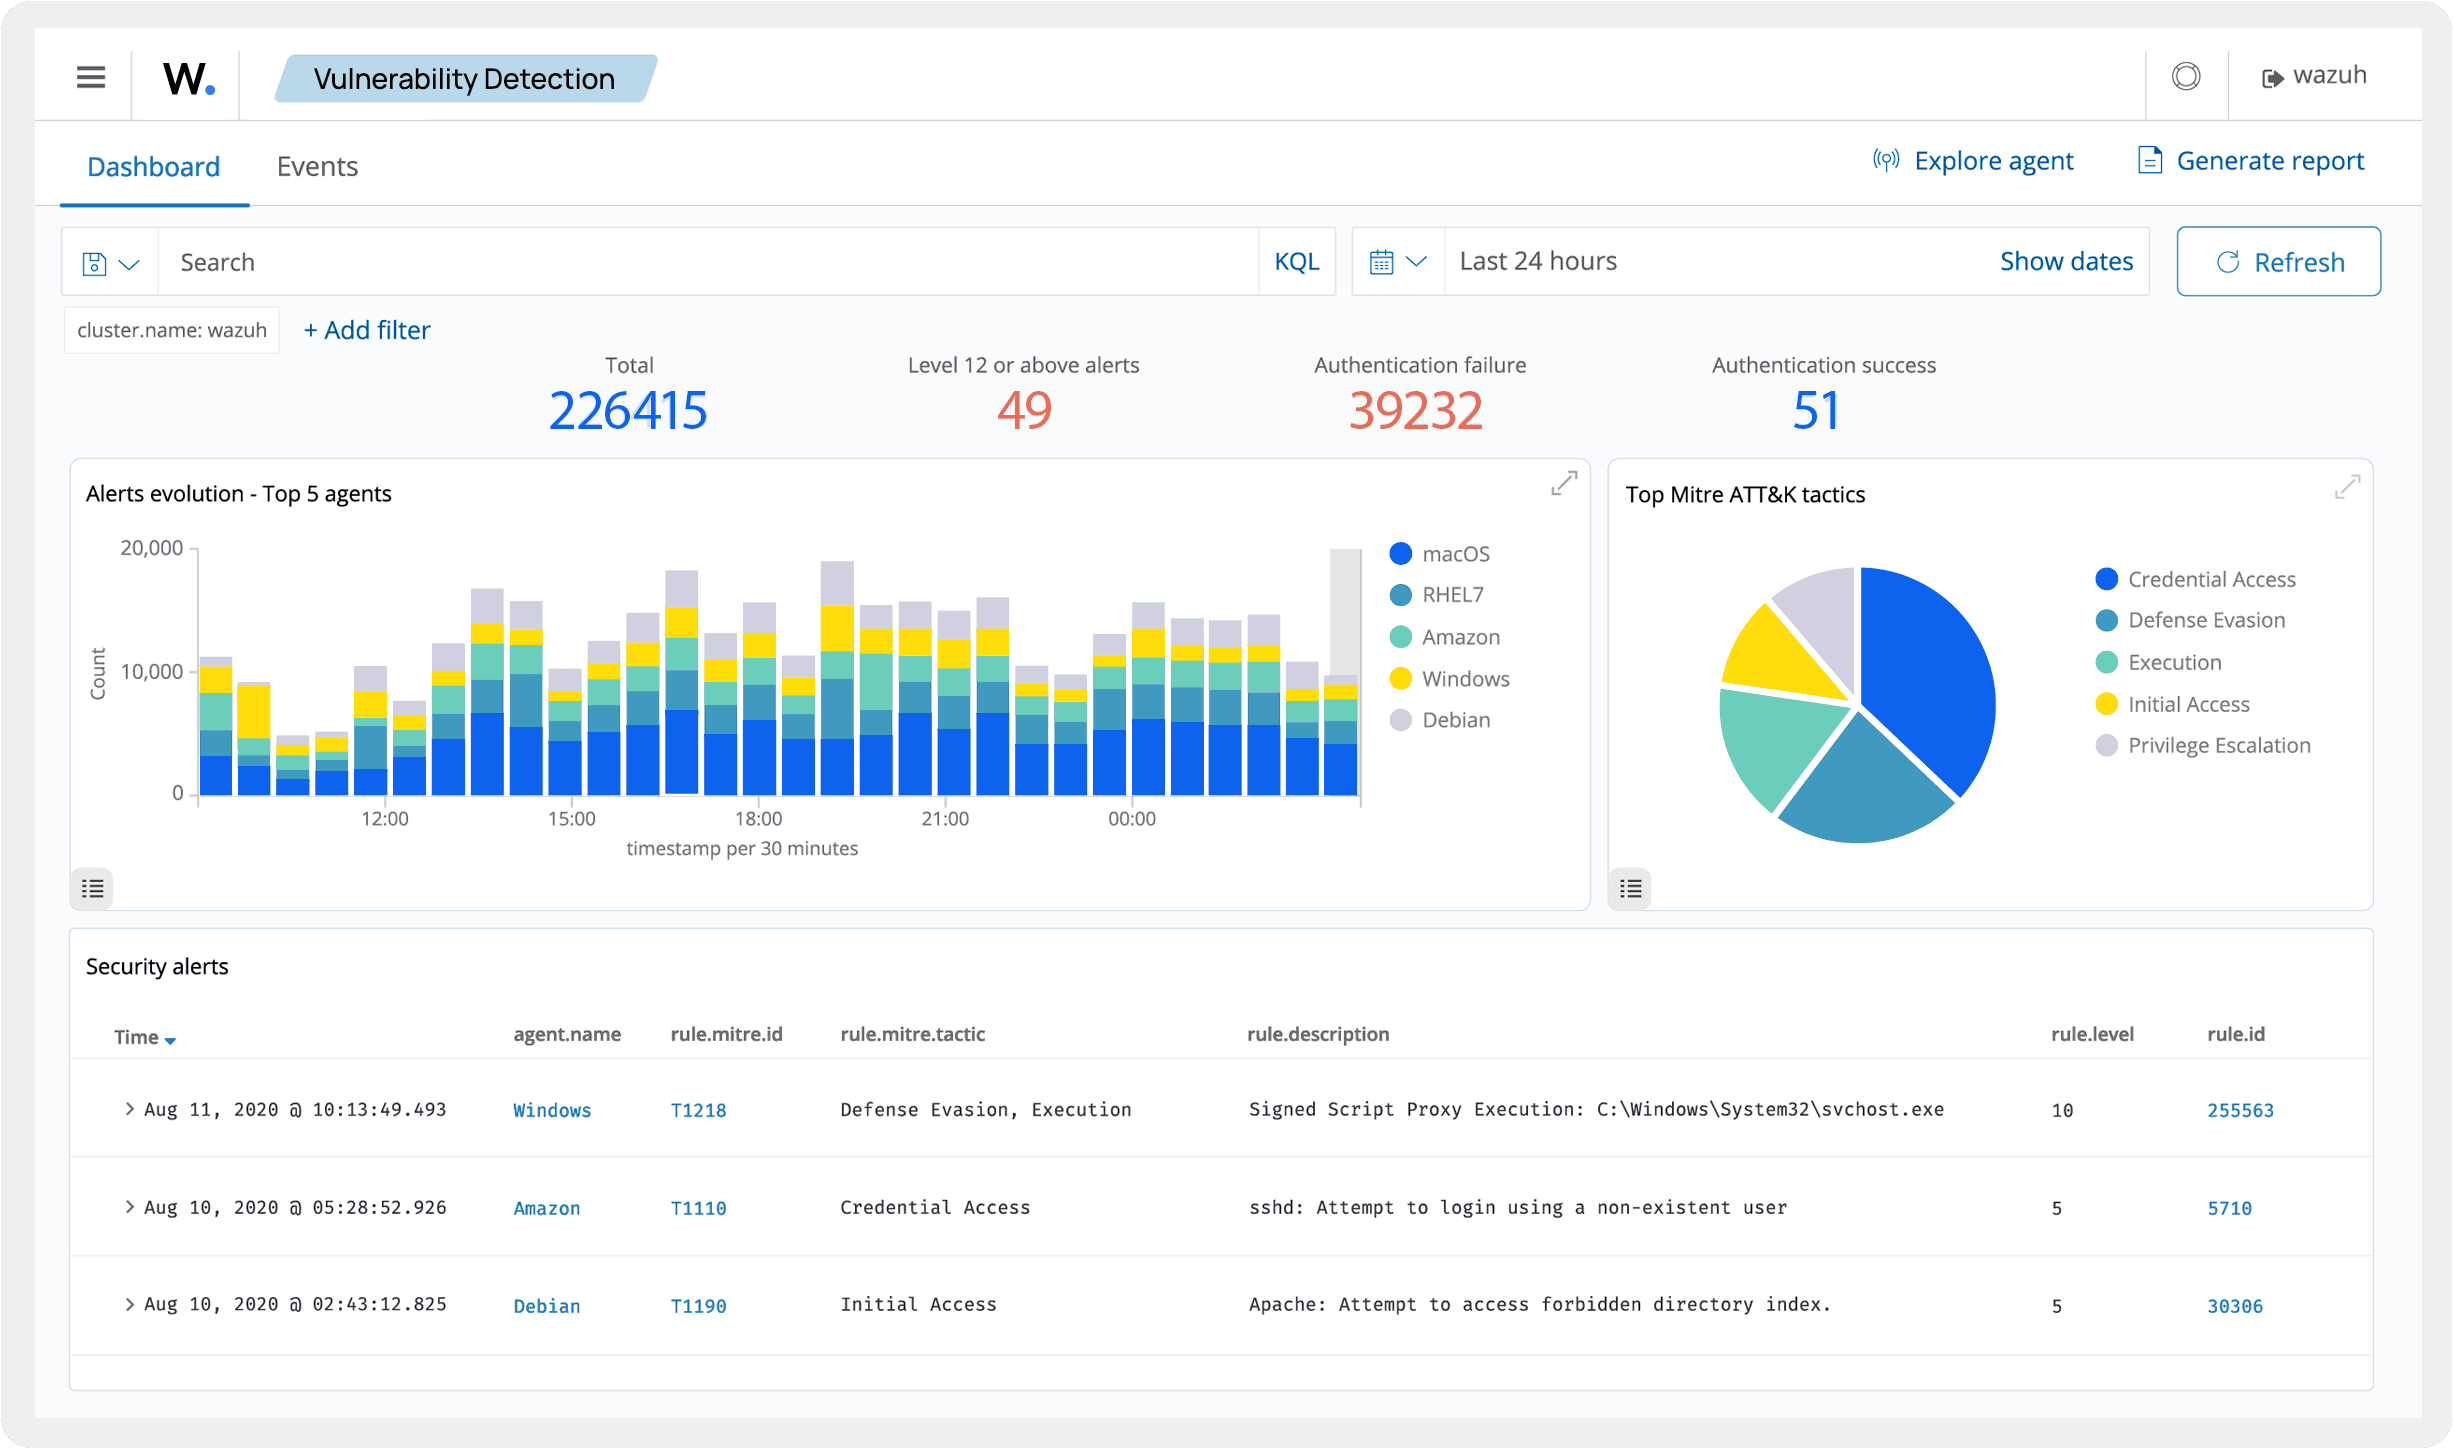
- Agente Wazuh implementado em cada dispositivo
- Deteção de software desatualizado e vulnerável
- Revisão de configuração e políticas de segurança
- Inventário contínuo e histórico de inícios de sessão
- Evidência direta para NIS2, ENS e RGPD
Addons opcionais sobre qualquer nível: telemetria de Microsoft 365 (60 €/mês) e telemetria de Fortinet (60 €/mês). O valor final depende do volume de dispositivos a monitorizar.
Duas fontes mais para o mesmo SIEM
As duas fontes somam-se ao resto da telemetria e seguem exatamente o mesmo caminho de alerta, análise e resposta. Contratam-se sobre qualquer nível.
Telemetria de Microsoft 365
Recolhemos a telemetria do seu tenant para detetar e travar ataques sobre as contas de utilizador e o correio empresarial.
- Viagens impossíveis: um utilizador que acede da República Dominicana e cinco minutos depois de Espanha. Bloqueio imediato da conta.
- Segurança do correio: phishing, falsificação de identidade e regras de caixa de correio criadas às escondidas.
- Alterações críticas: criação de aplicações do Azure e alterações de configuração sensíveis.
- Fuga de informação: alertas face a transferências massivas ou exfiltração de dados.
Telemetria de Fortinet
Integramos a telemetria da sua firewall FortiGate para vigiar tudo o que acontece no perímetro da rede.
- Alterações de configuração: aviso imediato face a qualquer modificação da firewall.
- Ataques de força bruta: deteção de tentativas de acesso repetidas contra a rede.
- Inícios de sessão suspeitos: vigilância de acessos VPN e de administração.
- Ligações a redes C2: tráfego para infraestrutura de comando e controlo.
A sua empresa está protegida enquanto dorme?
Solicitar propostaTecnologia certificada e partners oficiais
Bitdefender GravityZone é o EDR padrão incluído no preço. Como partners oficiais da CrowdStrike e da Palo Alto Networks, o SOC também pode operar sobre as suas plataformas quando a organização já fez esse investimento ou precisa de um stack concreto por requisito de grupo ou de cliente.
Bitdefender GravityZone
EDR padrão do serviço, com licença incluída em qualquer dos três níveis. Incluído
CrowdStrike Falcon
EDR/XDR premium. Operamos o SOC sobre o Falcon e integramos a sua telemetria no SIEM. Alternativa premium
Palo Alto Networks
Firewall NGFW e Cortex XDR. Telemetria de perímetro e endpoint integrada no SOC. Alternativa premium
Fortinet FortiGate
Segurança perimetral e telemetria de rede disponível como addon do serviço. AddonO nosso SIEM é o Wazuh, a gestão de casos assenta no IRIS e o enriquecimento de indicadores no MISP e em fontes públicas de informação de ameaças como AbuseIPDB e AlienVault OTX. Nas implementações que o exigem trabalhamos com produto incluído no catálogo CPSTIC do Centro Criptológico Nacional e alinhado com o Esquema Nacional de Segurança.
Conformidade normativa: NIS2, ENS, DORA e RGPD
Um SOC fornece os controlos ativos e a rastreabilidade de incidentes que os principais quadros regulatórios exigem. O incumprimento pode implicar sanções até 2% do volume de negócios anual.
NIS2
Diretiva europeia de cibersegurança para setores essenciais e importantes. Exige gestão de riscos, capacidade de deteção e notificação de incidentes.
ENS
Esquema Nacional de Segurança, obrigatório para o setor público espanhol e para os seus fornecedores. Exige monitorização e registo de atividade.
DORA
Regulamento de resiliência operacional digital para o setor financeiro da UE. Exige deteção, resposta e reporte de incidentes TIC.
RGPD
Proteção de dados pessoais: rastreabilidade, deteção de violações e notificação no prazo. O SOC fornece a evidência do controlo.
Plataforma de cliente e relatórios mensais
A gestão do incidente é nossa, mas a visibilidade é sua. Acede à nossa plataforma de gestão de incidentes com um perfil próprio e consulta apenas a sua informação: os seus casos, em que estado estão e que ações foram executadas em cada um. No final do mês recebe dois relatórios: um técnico, para a equipa de TI, e um executivo, redigido para a direção.
- Acesso com perfil próprio: vê apenas os seus casos, o estado e as ações executadas
- Relatório técnico e relatório executivo no final de cada mês
- Acompanhamento e registo dos trabalhos realizados proativamente
- Notificação das vulnerabilidades detetadas na sua organização
- Pasta de cliente no SharePoint com propostas, contratos e documentação
Uma integração guiada e sem atritos
A capacidade de resposta é ativada desde a primeira fase. Implementação inicial em cerca de duas semanas.
Kick-off
Alinhamos objetivos e recolhemos o inventário de equipamentos e servidores a monitorizar.
Implementação
Instalação do agente EDR e configuração das políticas de segurança à sua medida.
Situação atual
Entregamos o documento de situação e a lista de vulnerabilidades detetadas.
Operação
Monitorização contínua, plano de contingência e relatórios técnico e executivo mensais.
Fases 1 e 2 · cerca de 2 semanas
Por que escolher o SOC da IBERSYA
O que nos diferencia de um antivírus de caixa, de um fornecedor de TI generalista e de um MSSP de grande volume.
SOC próprio em Espanha
O analista que responde é da IBERSYA, com interlocução direta com a equipa técnica. Sem filas de tickets e com os dados dentro da União Europeia.
Resposta automática real
Contenção imediata também em horário noturno, fins de semana e feriados. As ações são lançadas segundo regras definidas e ficam registadas caso a caso.
Automático mais humano
A velocidade da máquina para conter, o critério do analista para investigar. Filtrar falsos positivos é boa parte do trabalho.
Licença de EDR incluída
Bitdefender GravityZone vai dentro do preço por dispositivo em qualquer nível. Ao comparar propostas, convém somar o que o outro fornecedor fatura à parte.
Correlação no SIEM
Cruzamos eventos entre equipamentos e em momentos diferentes para detetar ataques que, olhados de forma isolada, não chamam a atenção.
Modelo por níveis
Começa-se no Tier I e amplia-se quando faz sentido. Não é preciso contratar o pacote completo desde o primeiro dia.
Glossário do SOC
Os termos que aparecem em qualquer proposta de SOC, explicados sem jargão.
- SOC
- Centro de operações de segurança: a equipa e a plataforma que vigiam, investigam e respondem aos incidentes.
- SIEM
- Sistema que recolhe os eventos de todos os equipamentos e ferramentas e os cruza entre si para detetar ataques que, olhando um só dispositivo, não se veriam.
- EDR
- Antivírus avançado. Além de comparar ficheiros com ameaças conhecidas, vigia o comportamento do equipamento e registra tudo o que acontece.
- SOAR
- Automatização da resposta: regras que executam sozinhas as ações de contenção, sem esperar que haja um técnico presente.
- MDR
- Deteção e resposta geridas. É o modelo de serviço do SOC da IBERSYA: a tecnologia e os analistas são nossos.
- 8x5 / 24x7
- Faixas de serviço. 8x5 são 8 horas por dia, 5 dias por semana. 24x7 é a qualquer hora, todos os dias do ano.
- Telemetria
- Os dados que os equipamentos e as ferramentas de segurança enviam continuamente sobre o que está a acontecer.
- Falso positivo
- Alerta que parecia perigosa e ao ser revista revela-se inofensiva. Filtrá-los é boa parte do trabalho do SOC.
- Contenção / isolamento
- Desligar um equipamento da rede para que a ameaça não se propague, sem o desligar da corrente nem perder a evidência.
- Superfície de ataque
- Tudo o que a empresa expõe à internet e que um atacante poderia tentar aproveitar: site, correio, acessos remotos, endereços IP.
- Ciberinteligência
- Vigilância do que acontece fora da rede: se as palavras-passe, domínios ou dados da empresa aparecem publicados ou à venda.
- C2 (comando e controlo)
- Servidor a partir do qual o atacante dá ordens a um equipamento já infetado. Detetar uma ligação assim significa que o equipamento está comprometido.
- Viagem impossível
- Dois acessos à mesma conta de locais tão distantes que a pessoa não se pôde deslocar entre eles. Sinal quase certo de conta roubada.
- Ransomware
- Programa que cifra os ficheiros da empresa e pede um resgate. É o incidente que mais vezes para um negócio por completo.
Perguntas frequentes sobre o SOC gerido
O que é um SOC e para que serve?
Quanto custa um SOC gerido para uma empresa?
Qual é a diferença entre um SOC e ter apenas um antivírus?
Como funciona a proteção 24/7 se a análise técnica é 8x5?
O SOC substitui o meu fornecedor de informática ou a minha equipa de TI?
Que dados da minha empresa vê o SOC?
Quanto tempo leva o serviço a estar operacional?
O SOC ajuda a cumprir a NIS2, o ENS, a DORA ou o RGPD?
Existe um número mínimo de dispositivos para contratar o SOC?
Podem integrar a CrowdStrike ou a Palo Alto Networks se já as tenho implementadas?
Solicite uma proposta de SOC gerido
Diga-nos quantos equipamentos e servidores tem, se trabalha com Microsoft 365 e se tem firewall. Com isso damos-lhe preço e mostramos-lhe a plataforma numa demonstração.