


SOC gestionado 24/7: detección, análisis y respuesta sobre toda tu infraestructura
Un centro de operaciones de seguridad propio en España que vigila tus equipos, servidores y servicios cloud, correlaciona los eventos en nuestro SIEM y contiene las amenazas graves de forma automática, también de madrugada.
El SOC de IBERSYA es un centro de operaciones de seguridad gestionado que monitoriza y correlaciona de forma continua los eventos de seguridad de los equipos, servidores y servicios cloud de tu empresa. Un técnico analiza cada alerta en horario 8x5 y la plataforma responde de forma automática 24x7 —aislando el equipo, bloqueando la IP o bloqueando el correo— ante indicios graves de ransomware, intrusión o exfiltración de datos. Incluye la licencia del EDR Bitdefender GravityZone sin coste adicional, correlación en SIEM propio, enriquecimiento de cada alerta con inteligencia de amenazas externa, acceso del cliente a la plataforma de gestión de incidentes y reporte técnico y ejecutivo a final de mes. Tres niveles de servicio desde 6 €/dispositivo/mes, con SOC propio en España, interlocución directa con el equipo técnico y los datos dentro de la Unión Europea.
Qué incluye el SOC de IBERSYA en los tres niveles
Los tres niveles comparten el mismo núcleo —SOC, EDR y SIEM— y cada nivel superior añade una capa más de visibilidad sobre la organización.
Monitorización continua
Vigilancia permanente de endpoints y servidores, ampliable a red y correo mediante addons de telemetría.
Licencia de EDR incluida
Bitdefender GravityZone desplegado y licenciado dentro del precio por dispositivo, en cualquiera de los tres niveles.
SIEM y correlación
Todas las alertas se centralizan en nuestro SIEM, que cruza eventos entre distintos equipos y en distintos periodos de tiempo.
Inteligencia de amenazas
Antes de que un técnico la mire, cada alerta se enriquece con fuentes externas: sabemos si esa IP, dominio o fichero ya aparece en campañas conocidas.
Respuesta activa 24/7
Contención automática de amenazas graves en tiempo real: aislamiento del equipo y bloqueo de IP o de correo sin validación previa.
Avisos configurables
De la gestión del incidente nos encargamos nosotros, pero puedes recibir una alerta cada vez que ocurra algo en tu organización.
Plataforma de incidentes
Accedes a nuestra plataforma con un rol propio y ves únicamente lo tuyo: tus casos, en qué estado están y qué hemos hecho en cada uno.
Informes mensuales
Reporte técnico y reporte ejecutivo a final de cada mes, con lectura para el equipo IT y lectura para dirección.
Documento de situación
Al arrancar entregamos una foto real del estado de seguridad de la organización y de las vulnerabilidades detectadas.
Cómo funciona el SOC de IBERSYA
Toda la telemetría se centraliza en un único SIEM. Ese es el punto donde un evento suelto se convierte en una alerta con contexto y donde se decide qué hacer con ella.
- Endpoints y portátiles
- Servidores on-premise
- Superficie de ataque externa
- Tráfico de red · addon
- Correo e identidades · addon
- Recolección de logs y eventos
- Correlación en SIEM
- Análisis de comportamiento
- Enriquecimiento con inteligencia
- Triaje y priorización
- Alertas en tiempo real
- Contención automática 24x7
- Aislamiento y bloqueo
- Análisis técnico 8x5
- Informe y cierre del caso
El recorrido que sigue una amenaza, paso a paso
Este es el circuito real de un incidente, desde que llega al equipo de un cliente hasta que queda neutralizado y documentado.
-
Llega la amenaza
Un correo con adjunto malicioso, una descarga infectada, una web fraudulenta o un intento de conexión no autorizada contra un ordenador, un portátil o un servidor con el agente EDR instalado.
-
El EDR actúa y envía telemetría
El agente bloquea la amenaza si puede hacerlo por sí solo y, pase lo que pase, envía toda la telemetría a nuestro SIEM. Ese registro es lo que permite reconstruir después qué ocurrió exactamente.
-
El SIEM correlaciona
El evento se cruza con lo que ocurre en el resto de equipos y en días anteriores, y se enriquece con inteligencia de amenazas externa antes de generar la alerta. Un intento aislado y una campaña coordinada dejan de parecerse.
-
Respuesta
Un técnico en horario 8x5 revisa la alerta y descarta falsos positivos. Si es real, nos conectamos al equipo y neutralizamos la amenaza. Si es grave, la respuesta automática actúa 24x7 sin esperar a nadie: aísla el equipo, bloquea la IP o bloquea el correo.
-
Investigación
Determinamos el alcance del incidente, su origen y los activos afectados, y proponemos las medidas para que no se repita por la misma vía.
-
Cierre y evidencia
Recibes el aviso si lo tienes configurado y el caso queda registrado en la plataforma con todas las acciones ejecutadas, listo para el reporte técnico y ejecutivo de fin de mes.
Dos modos de respuesta, una sola defensa
La plataforma responde de forma automática 24x7 ante amenazas graves; el análisis y el seguimiento los realiza un técnico en horario 8x5. La velocidad de la máquina con el criterio del analista.
Cuando la alerta requiere criterio experto
- Análisis técnico: un técnico analiza cada alerta y determina el alcance real del evento.
- Contención manual: conexión remota al equipo para contener y neutralizar la amenaza.
- Gestión del caso: cada incidente queda documentado en la plataforma, accesible para el cliente.
Ante indicios graves, actúa de forma autónoma
- Detección automática: ransomware, conexiones no autorizadas y exfiltración, en tiempo real.
- Contención inmediata: aislamiento del equipo y bloqueo de IP o correo sin validación previa.
- Todo el año: cobertura en horario nocturno, fines de semana y festivos.
Tres niveles de protección gestionada
Precio por dispositivo y mes, indistintamente servidor o endpoint. Núcleo común en los tres niveles: SOC, EDR y SIEM.
6 €
por dispositivo y mes
- Licencia de EDR Bitdefender GravityZone incluida
- Análisis técnico de cada alerta en horario 8x5
- Respuesta automática 24x7 ante amenazas graves
- SIEM propio con correlación de eventos
- Enriquecimiento con inteligencia de amenazas
- Acceso a la plataforma de gestión de incidentes
- Reporte técnico y ejecutivo mensual
8 €
por dispositivo y mes
- Todo lo incluido en el Tier I
- Vigilancia continua de dominios y direcciones IP
- Detección de credenciales filtradas
- Datos sensibles publicados o a la venta
- Superficie de ataque real expuesta a internet
- Aviso accionable: qué cambiar y qué cerrar
12 €
por dispositivo y mes
- Todo lo incluido en el Tier II
- Agente Wazuh desplegado en cada dispositivo
- Detección de software desactualizado y vulnerable
- Revisión de configuración y políticas de seguridad
- Inventario continuo e histórico de inicios de sesión
- Evidencia directa para NIS2, ENS y RGPD
Addons opcionales sobre cualquier nivel: telemetría de Microsoft 365 (60 €/mes) y telemetría de Fortinet (60 €/mes). El importe final depende del volumen de dispositivos a monitorizar.
Dos fuentes más para el mismo SIEM
Las dos fuentes se suman al resto de la telemetría y siguen exactamente el mismo camino de alerta, análisis y respuesta. Se contratan sobre cualquier nivel.
Telemetría de Microsoft 365
Recogemos la telemetría de tu tenant para detectar y frenar ataques sobre las cuentas de usuario y el correo corporativo.
- Viajes imposibles: un usuario que accede desde República Dominicana y cinco minutos después desde España. Bloqueo inmediato de la cuenta.
- Seguridad del correo: phishing, suplantación y reglas de buzón creadas a escondidas.
- Cambios críticos: creación de aplicaciones de Azure y cambios de configuración sensibles.
- Fuga de información: alertas ante descargas masivas o exfiltración de datos.
Telemetría de Fortinet
Integramos la telemetría de tu firewall FortiGate para vigilar todo lo que ocurre en el perímetro de la red.
- Cambios de configuración: aviso inmediato ante cualquier modificación del firewall.
- Ataques de fuerza bruta: detección de intentos de acceso repetidos contra la red.
- Inicios de sesión sospechosos: vigilancia de accesos VPN y de administración.
- Conexiones con redes C2: tráfico hacia infraestructura de mando y control.
¿Tu empresa está protegida mientras duermes?
Solicitar propuestaTecnología certificada y partners oficiales
Bitdefender GravityZone es el EDR estándar incluido en el precio. Como partners oficiales de CrowdStrike y de Palo Alto Networks, el SOC también puede operar sobre sus plataformas cuando la organización ya tiene esa inversión hecha o necesita un stack concreto por requisito de matriz o de cliente.
Bitdefender GravityZone
EDR estándar del servicio, con licencia incluida en cualquiera de los tres niveles. Incluido
CrowdStrike Falcon
EDR/XDR premium. Operamos el SOC sobre Falcon e ingerimos su telemetría en el SIEM. Alternativa premium
Palo Alto Networks
Firewall NGFW y Cortex XDR. Telemetría de perímetro y endpoint integrada en el SOC. Alternativa premium
Fortinet FortiGate
Seguridad perimetral y telemetría de red disponible como addon del servicio. AddonNuestro SIEM es Wazuh, la gestión de casos se apoya en IRIS y el enriquecimiento de indicadores en MISP y fuentes públicas de inteligencia de amenazas como AbuseIPDB y AlienVault OTX. En los despliegues que lo requieren trabajamos con producto incluido en el catálogo CPSTIC del Centro Criptológico Nacional y alineado con el Esquema Nacional de Seguridad.
Cumplimiento normativo: NIS2, ENS, DORA y RGPD
Un SOC aporta los controles activos y la trazabilidad de incidentes que exigen los principales marcos regulatorios. El incumplimiento puede acarrear sanciones de hasta el 2% de la facturación anual.
NIS2
Directiva europea de ciberseguridad para sectores esenciales e importantes. Exige gestión de riesgos, capacidad de detección y notificación de incidentes.
ENS
Esquema Nacional de Seguridad, obligatorio para el sector público español y para sus proveedores. Requiere monitorización y registro de actividad.
DORA
Reglamento de resiliencia operativa digital para el sector financiero de la UE. Exige detección, respuesta y reporte de incidentes TIC.
RGPD
Protección de datos personales: trazabilidad, detección de brechas y notificación en plazo. El SOC aporta la evidencia del control.
Plataforma de cliente e informes mensuales
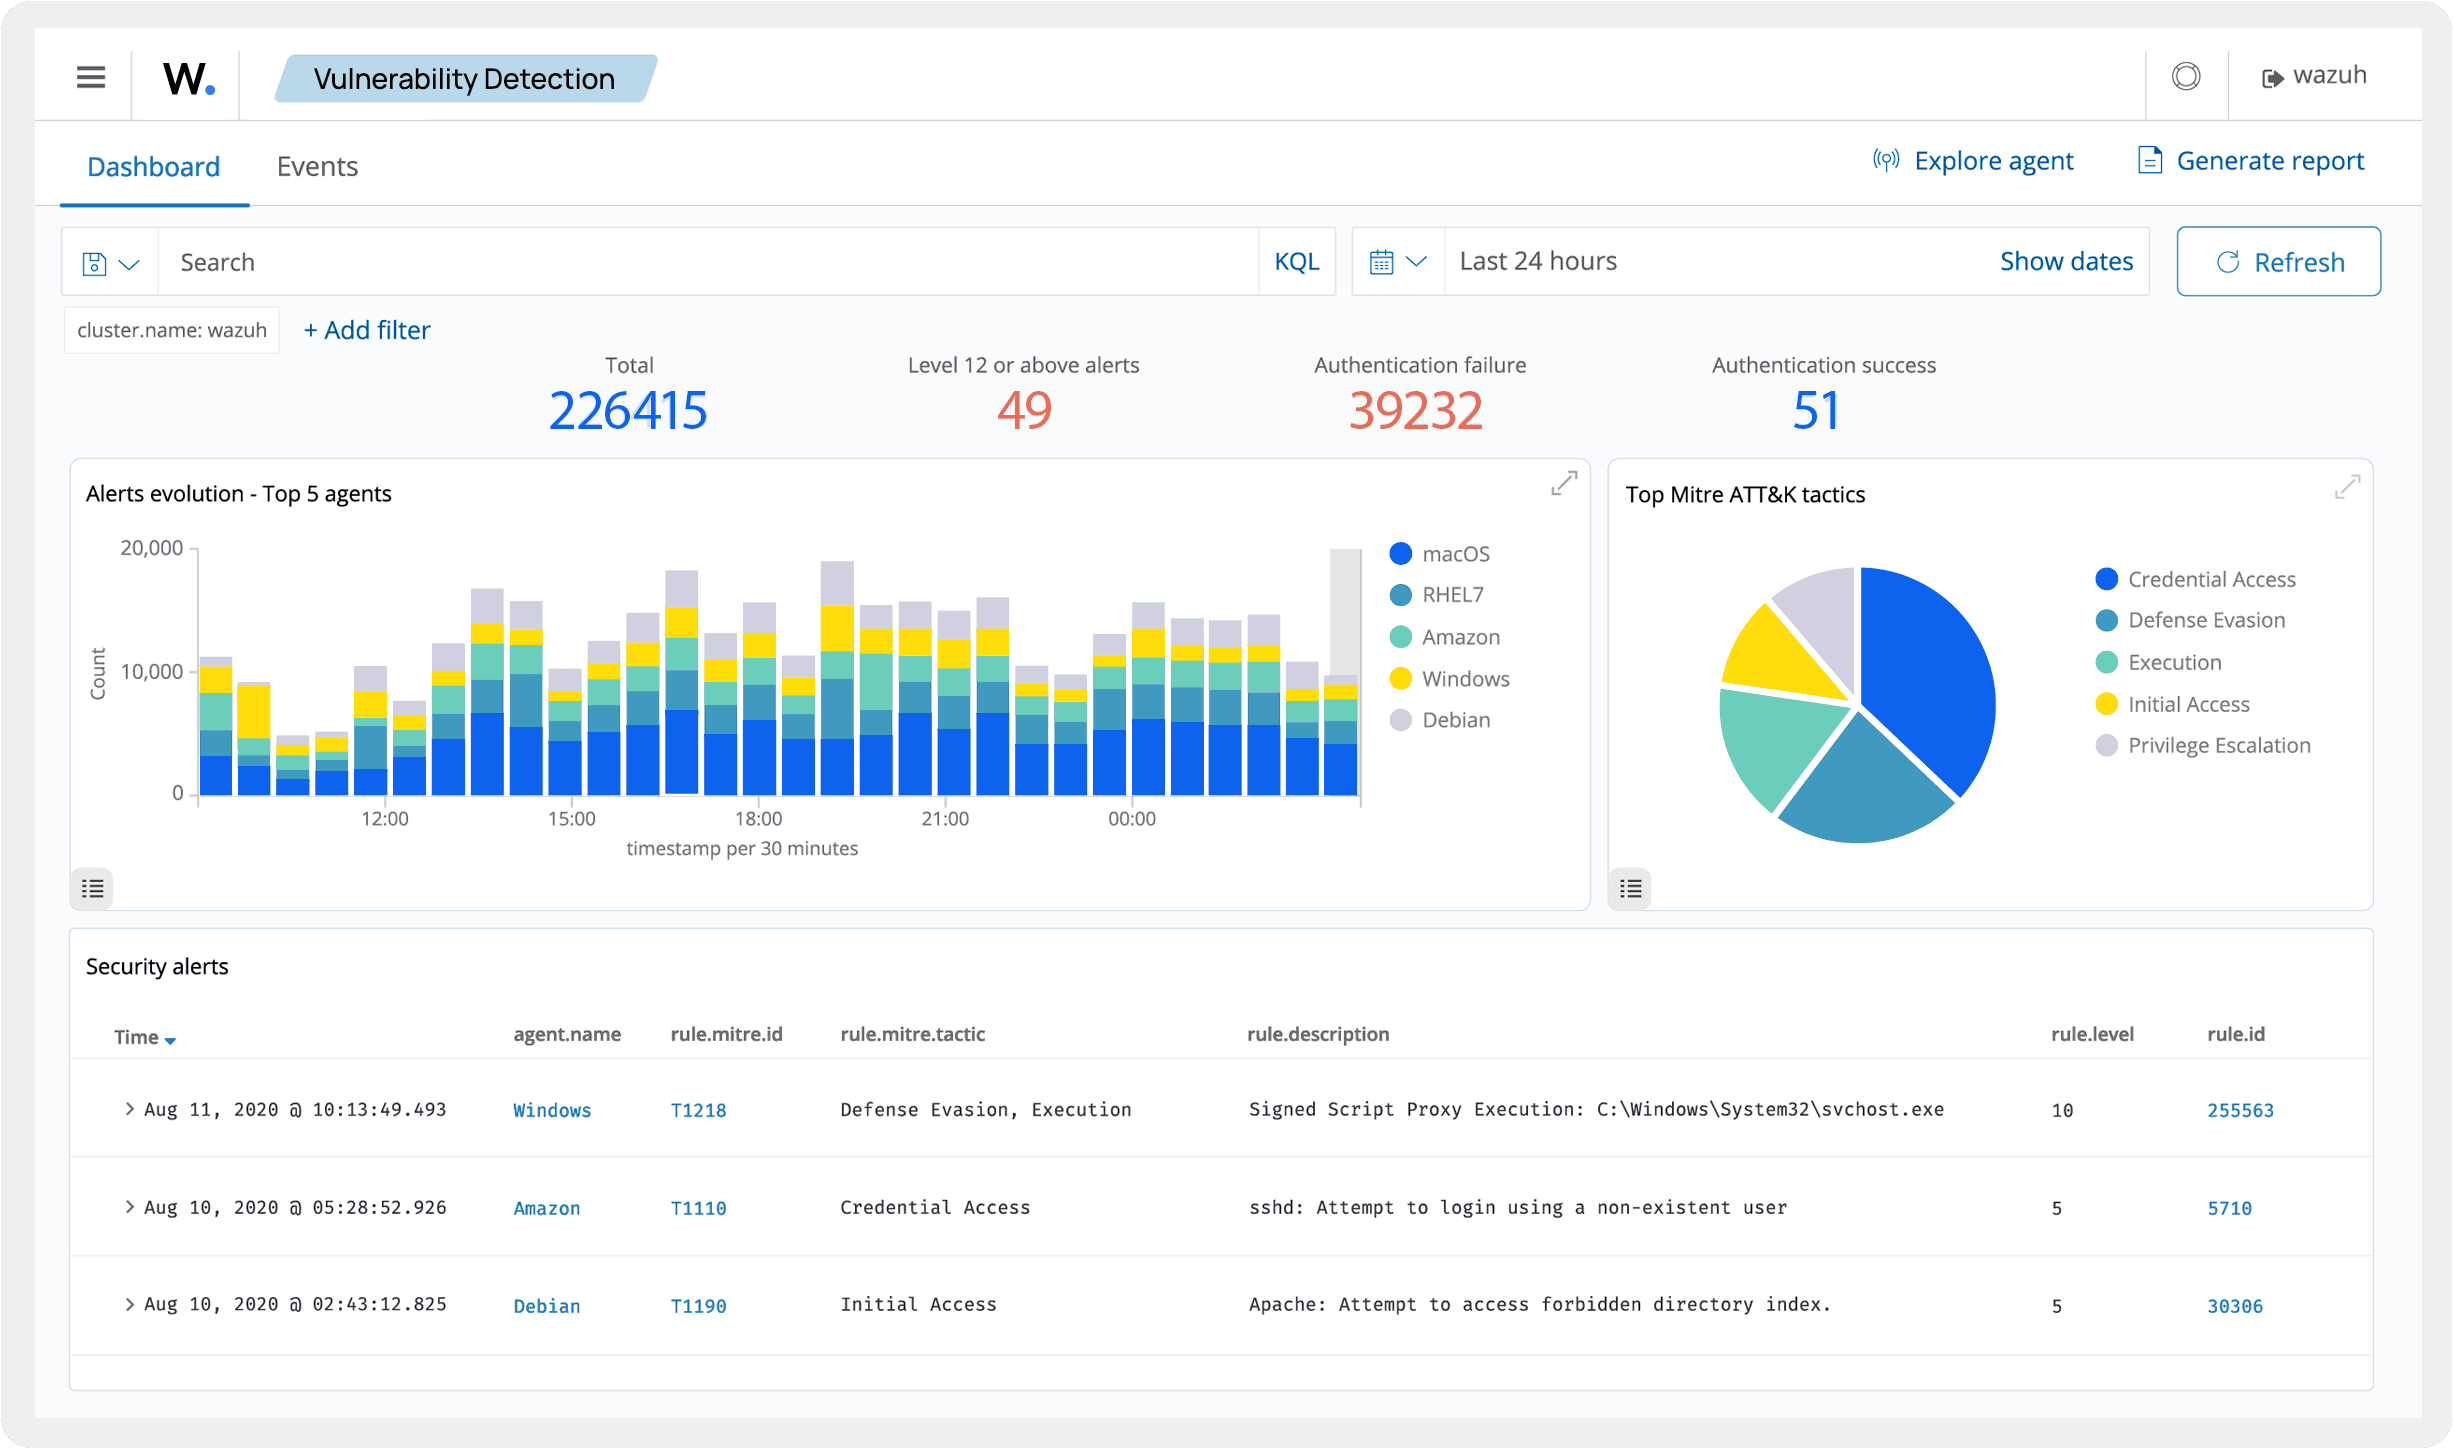
La gestión del incidente es nuestra, pero la visibilidad es tuya. Accedes a nuestra plataforma de gestión de incidentes con un rol propio y consultas únicamente tu información: tus casos, en qué estado están y qué acciones se han ejecutado en cada uno. A final de mes recibes dos informes: uno técnico, para el equipo IT, y uno ejecutivo, redactado para dirección.
- Acceso con rol propio: solo ves tus casos, su estado y las acciones ejecutadas
- Reporte técnico y reporte ejecutivo a final de cada mes
- Seguimiento y bitácora de los trabajos realizados proactivamente
- Notificación de las vulnerabilidades detectadas en tu organización
- Carpeta de cliente en SharePoint con propuestas, contratos y documentación
Una incorporación guiada y sin fricciones
La capacidad de respuesta se activa desde la primera fase. Despliegue inicial en torno a dos semanas.
Kick-off
Alineamos objetivos y recogemos el inventario de equipos y servidores a monitorizar.
Despliegue
Instalación del agente EDR y configuración de las políticas de seguridad a tu medida.
Situación actual
Entregamos el documento de situación y el listado de vulnerabilidades detectadas.
Operación
Monitorización continua, plan de contingencia y reportes técnico y ejecutivo mensuales.
Fases 1 y 2 · en torno a 2 semanas
Por qué elegir el SOC de IBERSYA
Lo que nos diferencia de un antivirus de caja, de un proveedor IT generalista y de un MSSP de gran volumen.
SOC propio en España
El analista que responde es de IBERSYA, en castellano y con interlocución directa con el equipo técnico. Sin colas de tickets y con los datos dentro de la Unión Europea.
Respuesta automática real
Contención inmediata también en horario nocturno, fines de semana y festivos. Las acciones se lanzan según reglas definidas y quedan registradas caso a caso.
Automático más humano
La velocidad de la máquina para contener, el criterio del analista para investigar. Filtrar falsos positivos es buena parte del trabajo.
Licencia de EDR incluida
Bitdefender GravityZone va dentro del precio por dispositivo en cualquier nivel. Al comparar ofertas, conviene sumar lo que el otro proveedor factura aparte.
Correlación en SIEM
Cruzamos eventos entre equipos y en distintos momentos para detectar ataques que, mirados de forma aislada, no llaman la atención.
Modelo por niveles
Se empieza en el Tier I y se amplía cuando tiene sentido. No hay que contratar el paquete completo desde el primer día.
Glosario del SOC
Los términos que aparecen en cualquier propuesta de SOC, explicados sin jerga.
- SOC
- Centro de operaciones de seguridad: el equipo y la plataforma que vigilan, investigan y responden a los incidentes.
- SIEM
- Sistema que recoge los eventos de todos los equipos y herramientas y los cruza entre sí para detectar ataques que mirando un solo dispositivo no se verían.
- EDR
- Antivirus avanzado. Además de comparar ficheros con amenazas conocidas, vigila el comportamiento del equipo y deja registro de todo lo que ocurre.
- SOAR
- Automatización de la respuesta: reglas que ejecutan solas las acciones de contención, sin esperar a que haya un técnico delante.
- MDR
- Detección y respuesta gestionadas. Es el modelo de servicio del SOC de IBERSYA: la tecnología y los analistas los aportamos nosotros.
- 8x5 / 24x7
- Franjas de servicio. 8x5 son 8 horas al día, 5 días a la semana. 24x7 es a cualquier hora, todos los días del año.
- Telemetría
- Los datos que los equipos y las herramientas de seguridad envían continuamente sobre lo que está pasando.
- Falso positivo
- Alerta que parecía peligrosa y al revisarla resulta inofensiva. Filtrarlos es buena parte del trabajo del SOC.
- Contención / aislamiento
- Desconectar un equipo de la red para que la amenaza no se extienda, sin apagarlo ni perder la evidencia.
- Superficie de ataque
- Todo lo que la empresa expone a internet y que un atacante podría intentar aprovechar: web, correo, accesos remotos, direcciones IP.
- Ciberinteligencia
- Vigilancia de lo que ocurre fuera de la red: si las contraseñas, dominios o datos de la empresa aparecen publicados o a la venta.
- C2 (mando y control)
- Servidor desde el que el atacante da órdenes a un equipo ya infectado. Detectar una conexión así significa que el equipo está comprometido.
- Viaje imposible
- Dos accesos a la misma cuenta desde lugares tan lejanos que la persona no ha podido desplazarse entre ellos. Señal casi segura de cuenta robada.
- Ransomware
- Programa que cifra los archivos de la empresa y pide un rescate. Es el incidente que más veces detiene un negocio por completo.
Preguntas frecuentes sobre el SOC gestionado
¿Qué es un SOC y para qué sirve?
¿Cuánto cuesta un SOC gestionado para una empresa?
¿Qué diferencia hay entre un SOC y tener solo un antivirus?
¿Cómo funciona la protección 24/7 si el análisis técnico es 8x5?
¿El SOC sustituye a mi proveedor de informática o a mi equipo IT?
¿Qué datos de mi empresa ve el SOC?
¿Cuánto tarda en estar operativo el servicio?
¿Sirve el SOC para cumplir NIS2, ENS, DORA o el RGPD?
¿Hay un número mínimo de dispositivos para contratar el SOC?
¿Podéis integrar CrowdStrike o Palo Alto Networks si ya los tengo desplegados?
Solicita una propuesta de SOC gestionado
Cuéntanos cuántos equipos y servidores tenéis, si trabajáis con Microsoft 365 y si tenéis firewall. Con eso te damos precio y te enseñamos la plataforma en una demostración.