


SOC gestionat 24/7: detecció, anàlisi i resposta sobre tota la teva infraestructura
Un centre d’operacions de seguretat propi a Espanya que vigila els teus equips, servidors i serveis cloud, correlaciona els esdeveniments al nostre SIEM i conté les amenaces greus de manera automàtica, també de matinada.
El SOC d’IBERSYA és un centre d’operacions de seguretat gestionat que monitoritza i correlaciona de manera contínua els esdeveniments de seguretat dels equips, servidors i serveis cloud de la teva empresa. Un tècnic analitza cada alerta en horari 8x5 i la plataforma respon de manera automàtica 24x7 —aïllant l’equip, bloquejant la IP o bloquejant el correu— davant d’indicis greus de ransomware, intrusió o exfiltració de dades. Inclou la llicència de l’EDR Bitdefender GravityZone sense cost addicional, correlació en SIEM propi, enriquiment de cada alerta amb intel·ligència d’amenaces externa, accés del client a la plataforma de gestió d’incidents i informe tècnic i executiu a final de mes. Tres nivells de servei des de 6 €/dispositiu/mes, amb SOC propi a Espanya, interlocució directa amb l’equip tècnic i les dades dins de la Unió Europea.
Què inclou el SOC d’IBERSYA en els tres nivells
Els tres nivells comparteixen el mateix nucli —SOC, EDR i SIEM— i cada nivell superior afegeix una capa més de visibilitat sobre l’organització.
Monitoratge continu
Vigilància permanent d’endpoints i servidors, ampliable a xarxa i correu mitjançant addons de telemetria.
Llicència d’EDR inclosa
Bitdefender GravityZone desplegat i llicenciat dins del preu per dispositiu, en qualsevol dels tres nivells.
SIEM i correlació
Totes les alertes es centralitzen al nostre SIEM, que creua esdeveniments entre equips diferents i en períodes de temps diferents.
Intel·ligència d’amenaces
Abans que un tècnic la miri, cada alerta s’enriqueix amb fonts externes: sabem si aquella IP, domini o fitxer ja apareix en campanyes conegudes.
Resposta activa 24/7
Contenció automàtica d’amenaces greus en temps real: aïllament de l’equip i bloqueig d’IP o de correu sense validació prèvia.
Avisos configurables
De la gestió de l’incident ens n’encarreguem nosaltres, però pots rebre una alerta cada vegada que passi alguna cosa a la teva organització.
Plataforma d’incidents
Accedeixes a la nostra plataforma amb un rol propi i veus únicament el que és teu: els teus casos, en quin estat estan i què hem fet en cada un.
Informes mensuals
Informe tècnic i informe executiu a final de cada mes, amb lectura per a l’equip IT i lectura per a direcció.
Document de situació
A l’arrencada lliurem una foto real de l’estat de seguretat de l’organització i de les vulnerabilitats detectades.
Com funciona el SOC d’IBERSYA
Tota la telemetria es centralitza en un únic SIEM. Aquest és el punt on un esdeveniment solt es converteix en una alerta amb context i on es decideix què fer-hi.
- Endpoints i portàtils
- Servidors on-premise
- Superfície d’atac externa
- Trànsit de xarxa · addon
- Correu i identitats · addon
- Recollida de logs i esdeveniments
- Correlació al SIEM
- Anàlisi de comportament
- Enriquiment amb intel·ligència
- Triatge i priorització
- Alertes en temps real
- Contenció automàtica 24x7
- Aïllament i bloqueig
- Anàlisi tècnica 8x5
- Informe i tancament del cas
El recorregut que segueix una amenaça, pas a pas
Aquest és el circuit real d’un incident, des que arriba a l’equip d’un client fins que queda neutralitzat i documentat.
-
Arriba l’amenaça
Un correu amb adjunt maliciós, una descàrrega infectada, un web fraudulent o un intent de connexió no autoritzada contra un ordinador, un portàtil o un servidor amb l’agent EDR instal·lat.
-
L’EDR actua i envia telemetria
L’agent bloqueja l’amenaça si pot fer-ho pel seu compte i, passi el que passi, envia tota la telemetria al nostre SIEM. Aquest registre és el que permet reconstruir després què va passar exactament.
-
El SIEM correlaciona
L’esdeveniment es creua amb el que passa a la resta d’equips i en dies anteriors, i s’enriqueix amb intel·ligència d’amenaces externa abans de generar l’alerta. Un intent aïllat i una campanya coordinada deixen d’assemblar-se.
-
Resposta
Un tècnic en horari 8x5 revisa l’alerta i descarta falsos positius. Si és real, ens connectem a l’equip i neutralitzem l’amenaça. Si és greu, la resposta automàtica actua 24x7 sense esperar ningú: aïlla l’equip, bloqueja la IP o bloqueja el correu.
-
Investigació
Determinem l’abast de l’incident, el seu origen i els actius afectats, i proposem les mesures perquè no es repeteixi per la mateixa via.
-
Tancament i evidència
Reps l’avís si el tens configurat i el cas queda registrat a la plataforma amb totes les accions executades, a punt per a l’informe tècnic i executiu de final de mes.
Dos modes de resposta, una sola defensa
La plataforma respon de manera automàtica 24x7 davant d’amenaces greus; l’anàlisi i el seguiment els fa un tècnic en horari 8x5. La velocitat de la màquina amb el criteri de l’analista.
Quan l’alerta requereix criteri expert
- Anàlisi tècnica: un tècnic analitza cada alerta i determina l’abast real de l’esdeveniment.
- Contenció manual: connexió remota a l’equip per contenir i neutralitzar l’amenaça.
- Gestió del cas: cada incident queda documentat a la plataforma, accessible per al client.
Davant d’indicis greus, actua de manera autònoma
- Detecció automàtica: ransomware, connexions no autoritzades i exfiltració, en temps real.
- Contenció immediata: aïllament de l’equip i bloqueig d’IP o correu sense validació prèvia.
- Tot l’any: cobertura en horari nocturn, caps de setmana i festius.
Tres nivells de protecció gestionada
Preu per dispositiu i mes, indistintament servidor o endpoint. Nucli comú en els tres nivells: SOC, EDR i SIEM.
6 €
per dispositiu i mes
- Llicència d’EDR Bitdefender GravityZone inclosa
- Anàlisi tècnica de cada alerta en horari 8x5
- Resposta automàtica 24x7 davant d’amenaces greus
- SIEM propi amb correlació d’esdeveniments
- Enriquiment amb intel·ligència d’amenaces
- Accés a la plataforma de gestió d’incidents
- Informe tècnic i executiu mensual
8 €
per dispositiu i mes
- Tot el que inclou el Tier I
- Vigilància contínua de dominis i adreces IP
- Detecció de credencials filtrades
- Dades sensibles publicades o en venda
- Superfície d’atac real exposada a internet
- Avís accionable: què canviar i què tancar
12 €
per dispositiu i mes
- Tot el que inclou el Tier II
- Agent Wazuh desplegat a cada dispositiu
- Detecció de programari desactualitzat i vulnerable
- Revisió de configuració i polítiques de seguretat
- Inventari continu i històric d’inicis de sessió
- Evidència directa per a NIS2, ENS i RGPD
Addons opcionals sobre qualsevol nivell: telemetria de Microsoft 365 (60 €/mes) i telemetria de Fortinet (60 €/mes). L’import final depèn del volum de dispositius a monitoritzar.
Dues fonts més per al mateix SIEM
Les dues fonts se sumen a la resta de la telemetria i segueixen exactament el mateix camí d’alerta, anàlisi i resposta. Es contracten sobre qualsevol nivell.
Telemetria de Microsoft 365
Recollim la telemetria del teu tenant per detectar i frenar atacs sobre els comptes d’usuari i el correu corporatiu.
- Viatges impossibles: un usuari que accedeix des de la República Dominicana i cinc minuts després des d’Espanya. Bloqueig immediat del compte.
- Seguretat del correu: phishing, suplantació i regles de bústia creades d’amagat.
- Canvis crítics: creació d’aplicacions d’Azure i canvis de configuració sensibles.
- Fuga d’informació: alertes davant de descàrregues massives o exfiltració de dades.
Telemetria de Fortinet
Integrem la telemetria del teu tallafoc FortiGate per vigilar tot el que passa al perímetre de la xarxa.
- Canvis de configuració: avís immediat davant de qualsevol modificació del tallafoc.
- Atacs de força bruta: detecció d’intents d’accés repetits contra la xarxa.
- Inicis de sessió sospitosos: vigilància d’accessos VPN i d’administració.
- Connexions amb xarxes C2: trànsit cap a infraestructura de comandament i control.
La teva empresa està protegida mentre dorms?
Sol·licitar propostaTecnologia certificada i partners oficials
Bitdefender GravityZone és l’EDR estàndard inclòs en el preu. Com a partners oficials de CrowdStrike i de Palo Alto Networks, el SOC també pot operar sobre les seves plataformes quan l’organització ja té aquesta inversió feta o necessita un stack concret per requisit de matriu o de client.
Bitdefender GravityZone
EDR estàndard del servei, amb llicència inclosa en qualsevol dels tres nivells. Inclòs
CrowdStrike Falcon
EDR/XDR premium. Operem el SOC sobre Falcon i ingerim la seva telemetria al SIEM. Alternativa premium
Palo Alto Networks
Tallafoc NGFW i Cortex XDR. Telemetria de perímetre i endpoint integrada al SOC. Alternativa premium
Fortinet FortiGate
Seguretat perimetral i telemetria de xarxa disponible com a addon del servei. AddonEl nostre SIEM és Wazuh, la gestió de casos s’apoia en IRIS i l’enriquiment d’indicadors en MISP i fonts públiques d’intel·ligència d’amenaces com AbuseIPDB i AlienVault OTX. En els desplegaments que ho requereixen treballem amb producte inclòs al catàleg CPSTIC del Centro Criptológico Nacional i alineat amb l’Esquema Nacional de Seguretat.
Compliment normatiu: NIS2, ENS, DORA i RGPD
Un SOC aporta els controls actius i la traçabilitat d’incidents que exigeixen els principals marcs regulatoris. L’incompliment pot comportar sancions de fins al 2% de la facturació anual.
NIS2
Directiva europea de ciberseguretat per a sectors essencials i importants. Exigeix gestió de riscos, capacitat de detecció i notificació d’incidents.
ENS
Esquema Nacional de Seguretat, obligatori per al sector públic espanyol i per als seus proveïdors. Requereix monitoratge i registre d’activitat.
DORA
Reglament de resiliència operativa digital per al sector financer de la UE. Exigeix detecció, resposta i report d’incidents TIC.
RGPD
Protecció de dades personals: traçabilitat, detecció de bretxes i notificació en termini. El SOC aporta l’evidència del control.
Plataforma de client i informes mensuals
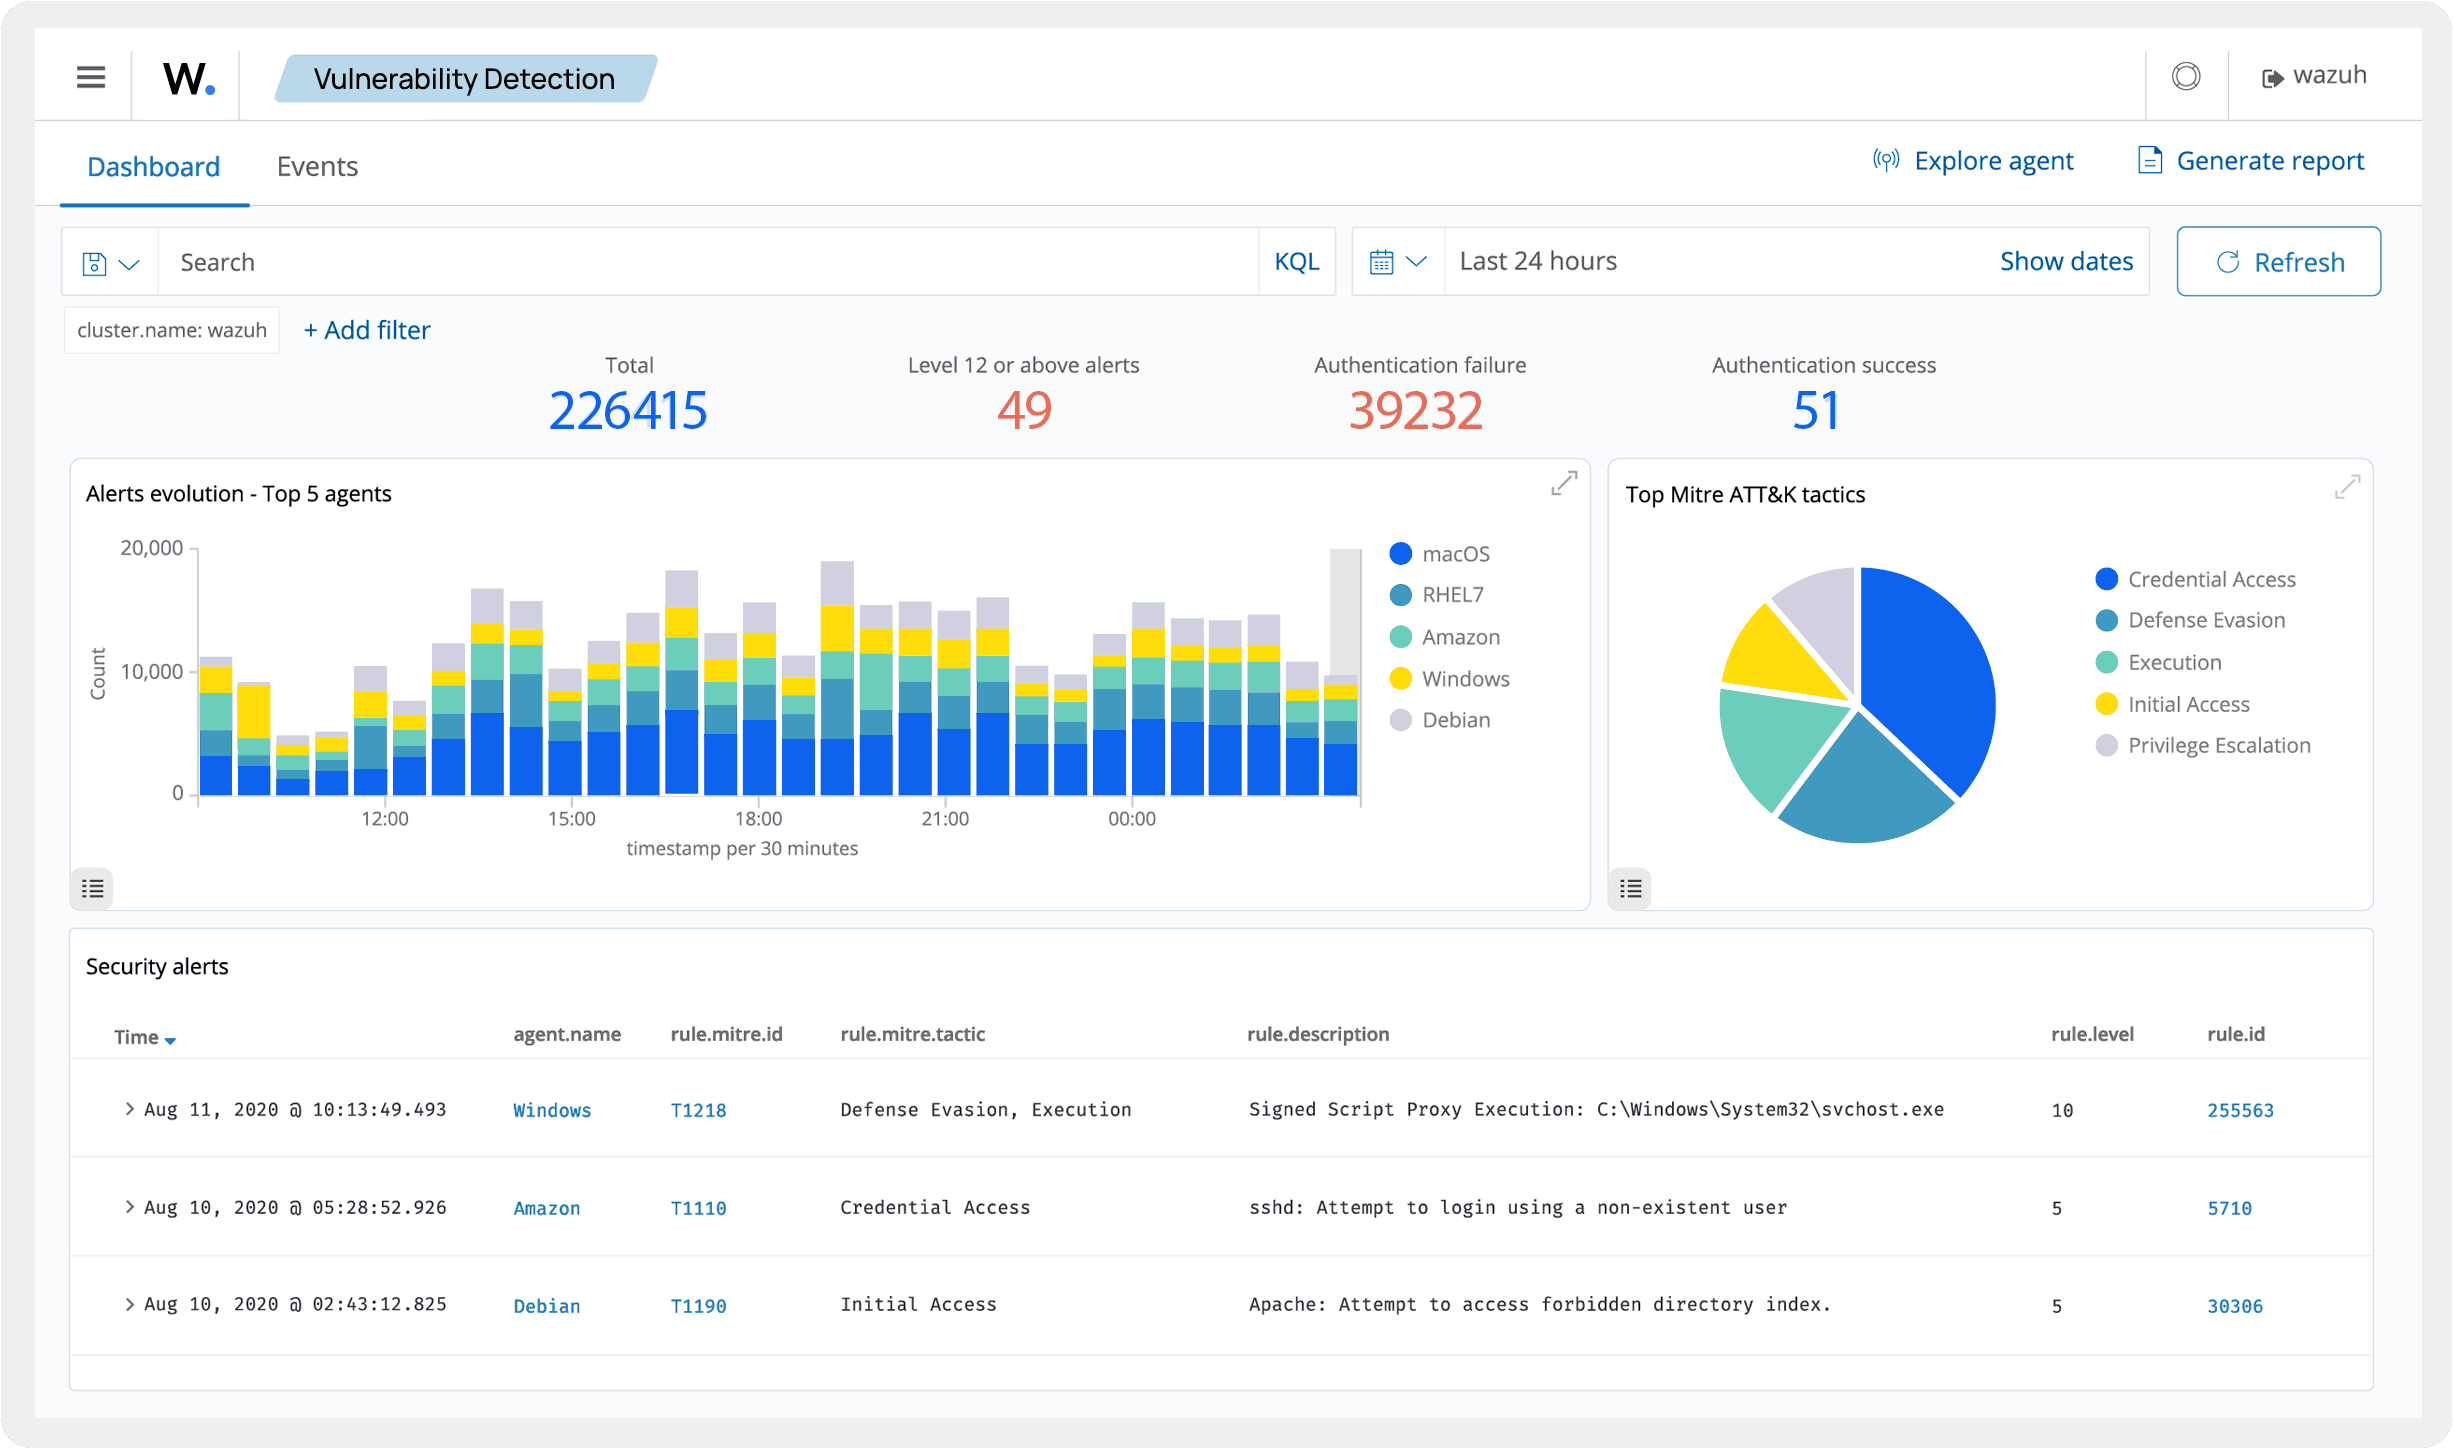
La gestió de l’incident és nostra, però la visibilitat és teva. Accedeixes a la nostra plataforma de gestió d’incidents amb un rol propi i consultes únicament la teva informació: els teus casos, en quin estat estan i quines accions s’han executat en cada un. A final de mes reps dos informes: un tècnic, per a l’equip IT, i un executiu, redactat per a direcció.
- Accés amb rol propi: només veus els teus casos, el seu estat i les accions executades
- Informe tècnic i informe executiu a final de cada mes
- Seguiment i bitàcola dels treballs realitzats proactivament
- Notificació de les vulnerabilitats detectades a la teva organització
- Carpeta de client a SharePoint amb propostes, contractes i documentació
Una incorporació guiada i sense friccions
La capacitat de resposta s’activa des de la primera fase. Desplegament inicial al voltant de dues setmanes.
Kick-off
Alineem objectius i recollim l’inventari d’equips i servidors a monitoritzar.
Desplegament
Instal·lació de l’agent EDR i configuració de les polítiques de seguretat a la teva mida.
Situació actual
Lliurem el document de situació i el llistat de vulnerabilitats detectades.
Operació
Monitoratge continu, pla de contingència i informes tècnic i executiu mensuals.
Fases 1 i 2 · al voltant de 2 setmanes
Per què triar el SOC d’IBERSYA
El que ens diferencia d’un antivirus de capsa, d’un proveïdor IT generalista i d’un MSSP de gran volum.
SOC propi a Espanya
L’analista que respon és d’IBERSYA, amb interlocució directa amb l’equip tècnic. Sense cues de tiquets i amb les dades dins de la Unió Europea.
Resposta automàtica real
Contenció immediata també en horari nocturn, caps de setmana i festius. Les accions es llancen segons regles definides i queden registrades cas a cas.
Automàtic més humà
La velocitat de la màquina per contenir, el criteri de l’analista per investigar. Filtrar falsos positius és bona part de la feina.
Llicència d’EDR inclosa
Bitdefender GravityZone va dins del preu per dispositiu en qualsevol nivell. Al comparar ofertes, conve sumar el que l’altre proveïdor factura a part.
Correlació al SIEM
Creuem esdeveniments entre equips i en moments diferents per detectar atacs que, mirats de manera aïllada, no criden l’atenció.
Model per nivells
Es comença al Tier I i s’amplia quan té sentit. No cal contractar el paquet complet des del primer dia.
Glossari del SOC
Els termes que apareixen en qualsevol proposta de SOC, explicats sense argot.
- SOC
- Centre d’operacions de seguretat: l’equip i la plataforma que vigilen, investiguen i responen als incidents.
- SIEM
- Sistema que recull els esdeveniments de tots els equips i eines i els creua entre si per detectar atacs que mirant un sol dispositiu no es veurien.
- EDR
- Antivirus avançat. A més de comparar fitxers amb amenaces conegudes, vigila el comportament de l’equip i deixa registre de tot el que passa.
- SOAR
- Automatització de la resposta: regles que executen soles les accions de contenció, sense esperar que hi hagi un tècnic al davant.
- MDR
- Detecció i resposta gestionades. És el model de servei del SOC d’IBERSYA: la tecnologia i els analistes els aportem nosaltres.
- 8x5 / 24x7
- Franges de servei. 8x5 són 8 hores al dia, 5 dies a la setmana. 24x7 és a qualsevol hora, tots els dies de l’any.
- Telemetria
- Les dades que els equips i les eines de seguretat envien contínuament sobre el que està passant.
- Fals positiu
- Alerta que semblava perillosa i al revisar-la resulta inofensiva. Filtrar-los és bona part de la feina del SOC.
- Contenció / aïllament
- Desconnectar un equip de la xarxa perquè l’amenaça no s’estengui, sense apagar-lo ni perdre l’evidència.
- Superfície d’atac
- Tot el que l’empresa exposa a internet i que un atacant podria intentar aprofitar: web, correu, accessos remots, adreces IP.
- Ciberintel·ligència
- Vigilància del que passa fora de la xarxa: si les contrasenyes, dominis o dades de l’empresa apareixen publicades o en venda.
- C2 (comandament i control)
- Servidor des del qual l’atacant dona ordres a un equip ja infectat. Detectar una connexió així significa que l’equip està compromès.
- Viatge impossible
- Dos accessos al mateix compte des de llocs tan llunyans que la persona no s’ha pogut desplaçar entre ells. Senyal gairebé segur de compte robat.
- Ransomware
- Programa que xifra els arxius de l’empresa i demana un rescat. És l’incident que més vegades atura un negoci del tot.
Preguntes freqüents sobre el SOC gestionat
Què és un SOC i per a què serveix?
Quant costa un SOC gestionat per a una empresa?
Quina diferència hi ha entre un SOC i tenir només un antivirus?
Com funciona la protecció 24/7 si l’anàlisi tècnica és 8x5?
El SOC substitueix el meu proveïdor d’informàtica o el meu equip IT?
Quines dades de la meva empresa veu el SOC?
Quant tarda a estar operatiu el servei?
Serveix el SOC per complir NIS2, ENS, DORA o el RGPD?
Hi ha un nombre mínim de dispositius per contractar el SOC?
Podeu integrar CrowdStrike o Palo Alto Networks si ja els tinc desplegats?
Sol·licita una proposta de SOC gestionat
Explica’ns quants equips i servidors teniu, si treballeu amb Microsoft 365 i si teniu tallafoc. Amb això et donem preu i t’ensenyem la plataforma en una demostració.