


SOC xestionado 24/7: detección, análise e resposta sobre toda a túa infraestrutura
Un centro de operacións de seguridade propio en España que vixía os teus equipos, servidores e servizos cloud, correlaciona os eventos no noso SIEM e contén as ameazas graves de forma automática, tamén de madrugada.
O SOC de IBERSYA é un centro de operacións de seguridade xestionado que monitoriza e correlaciona de forma continua os eventos de seguridade dos equipos, servidores e servizos cloud da túa empresa. Un técnico analiza cada alerta en horario 8x5 e a plataforma responde de forma automática 24x7 —illando o equipo, bloqueando a IP ou bloqueando o correo— ante indicios graves de ransomware, intrusión ou exfiltración de datos. Inclúe a licenza do EDR Bitdefender GravityZone sen custo adicional, correlación en SIEM propio, enriquecemento de cada alerta con intelixencia de ameazas externa, acceso do cliente á plataforma de xestión de incidentes e informe técnico e executivo a final de mes. Tres niveis de servizo desde 6 €/dispositivo/mes, con SOC propio en España, interlocución directa co equipo técnico e os datos dentro da Unión Europea.
Que inclúe o SOC de IBERSYA nos tres niveis
Os tres niveis comparten o mesmo núcleo —SOC, EDR e SIEM— e cada nivel superior engade unha capa máis de visibilidade sobre a organización.
Monitorización continua
Vixilancia permanente de endpoints e servidores, ampliable a rede e correo mediante addons de telemetría.
Licenza de EDR incluída
Bitdefender GravityZone despregado e licenciado dentro do prezo por dispositivo, en calquera dos tres niveis.
SIEM e correlación
Todas as alertas centralízanse no noso SIEM, que cruza eventos entre equipos distintos e en períodos de tempo distintos.
Intelixencia de ameazas
Antes de que un técnico a mire, cada alerta enriquécese con fontes externas: sabemos se esa IP, dominio ou ficheiro xa aparece en campañas coñecidas.
Resposta activa 24/7
Contención automática de ameazas graves en tempo real: illamento do equipo e bloqueo de IP ou de correo sen validación previa.
Avisos configurables
Da xestión do incidente encargámonos nós, pero podes recibir unha alerta cada vez que ocorra algo na túa organización.
Plataforma de incidentes
Accedes á nosa plataforma cun rol propio e ves unicamente o teu: os teus casos, en que estado están e que fixemos en cada un.
Informes mensuais
Informe técnico e informe executivo a final de cada mes, con lectura para o equipo IT e lectura para dirección.
Documento de situación
Ao arrincar entregamos unha foto real do estado de seguridade da organización e das vulnerabilidades detectadas.
Como funciona o SOC de IBERSYA
Toda a telemetría centralízase nun único SIEM. Ese é o punto onde un evento solto se converte nunha alerta con contexto e onde se decide que facer con ela.
- Endpoints e portátiles
- Servidores on-premise
- Superficie de ataque externa
- Tráfico de rede · addon
- Correo e identidades · addon
- Recollida de logs e eventos
- Correlación no SIEM
- Análise de comportamento
- Enriquecemento con intelixencia
- Triaxe e priorización
- Alertas en tempo real
- Contención automática 24x7
- Illamento e bloqueo
- Análise técnica 8x5
- Informe e peche do caso
O percorrido que segue unha ameaza, paso a paso
Este é o circuíto real dun incidente, desde que chega ao equipo dun cliente ata que queda neutralizado e documentado.
-
Chega a ameaza
Un correo con anexo malicioso, unha descarga infectada, unha web fraudulenta ou un intento de conexión non autorizada contra un ordenador, un portátil ou un servidor co axente EDR instalado.
-
O EDR actúa e envía telemetría
O axente bloquea a ameaza se pode facelo por si só e, pase o que pase, envía toda a telemetría ao noso SIEM. Ese rexistro é o que permite reconstruír despois que ocorreu exactamente.
-
O SIEM correlaciona
O evento crúzase co que ocorre no resto de equipos e en días anteriores, e enriquécese con intelixencia de ameazas externa antes de xerar a alerta. Un intento illado e unha campaña coordinada deixan de parecerse.
-
Resposta
Un técnico en horario 8x5 revisa a alerta e descarta falsos positivos. Se é real, conectámonos ao equipo e neutralizamos a ameaza. Se é grave, a resposta automática actúa 24x7 sen esperar a ninguén: illa o equipo, bloquea a IP ou bloquea o correo.
-
Investigación
Determinamos o alcance do incidente, a súa orixe e os activos afectados, e propoñemos as medidas para que non se repita pola mesma vía.
-
Peche e evidencia
Recibes o aviso se o tes configurado e o caso queda rexistrado na plataforma con todas as accións executadas, listo para o informe técnico e executivo de fin de mes.
Dous modos de resposta, unha soa defensa
A plataforma responde de forma automática 24x7 ante ameazas graves; a análise e o seguimento realízaos un técnico en horario 8x5. A velocidade da máquina co criterio do analista.
Cando a alerta require criterio experto
- Análise técnica: un técnico analiza cada alerta e determina o alcance real do evento.
- Contención manual: conexión remota ao equipo para conter e neutralizar a ameaza.
- Xestión do caso: cada incidente queda documentado na plataforma, accesible para o cliente.
Ante indicios graves, actúa de forma autónoma
- Detección automática: ransomware, conexións non autorizadas e exfiltración, en tempo real.
- Contención inmediata: illamento do equipo e bloqueo de IP ou correo sen validación previa.
- Todo o ano: cobertura en horario nocturno, fins de semana e festivos.
Tres niveis de protección xestionada
Prezo por dispositivo e mes, indistintamente servidor ou endpoint. Núcleo común nos tres niveis: SOC, EDR e SIEM.
6 €
por dispositivo e mes
- Licenza de EDR Bitdefender GravityZone incluída
- Análise técnica de cada alerta en horario 8x5
- Resposta automática 24x7 ante ameazas graves
- SIEM propio con correlación de eventos
- Enriquecemento con intelixencia de ameazas
- Acceso á plataforma de xestión de incidentes
- Informe técnico e executivo mensual
8 €
por dispositivo e mes
- Todo o incluído no Tier I
- Vixilancia continua de dominios e enderezos IP
- Detección de credenciais filtradas
- Datos sensibles publicados ou á venda
- Superficie de ataque real exposta a internet
- Aviso accionable: que cambiar e que pechar
12 €
por dispositivo e mes
- Todo o incluído no Tier II
- Axente Wazuh despregado en cada dispositivo
- Detección de software desactualizado e vulnerable
- Revisión de configuración e políticas de seguridade
- Inventario continuo e histórico de inicios de sesión
- Evidencia directa para NIS2, ENS e RXPD
Addons opcionais sobre calquera nivel: telemetría de Microsoft 365 (60 €/mes) e telemetría de Fortinet (60 €/mes). O importe final depende do volume de dispositivos a monitorizar.
Dúas fontes máis para o mesmo SIEM
As dúas fontes súmanse ao resto da telemetría e seguen exactamente o mesmo camiño de alerta, análise e resposta. Contrátanse sobre calquera nivel.
Telemetría de Microsoft 365
Recollemos a telemetría do teu tenant para detectar e frear ataques sobre as contas de usuario e o correo corporativo.
- Viaxes imposibles: un usuario que accede desde República Dominicana e cinco minutos despois desde España. Bloqueo inmediato da conta.
- Seguridade do correo: phishing, suplantación e regras de caixa creadas ás agachadas.
- Cambios críticos: creación de aplicacións de Azure e cambios de configuración sensibles.
- Fuga de información: alertas ante descargas masivas ou exfiltración de datos.
Telemetría de Fortinet
Integramos a telemetría do teu firewall FortiGate para vixiar todo o que ocorre no perímetro da rede.
- Cambios de configuración: aviso inmediato ante calquera modificación do firewall.
- Ataques de forza bruta: detección de intentos de acceso repetidos contra a rede.
- Inicios de sesión sospeitosos: vixilancia de accesos VPN e de administración.
- Conexións con redes C2: tráfico cara a infraestrutura de mando e control.
¿A túa empresa está protexida mentres dormes?
Solicitar propostaTecnoloxía certificada e partners oficiais
Bitdefender GravityZone é o EDR estándar incluído no prezo. Como partners oficiais de CrowdStrike e de Palo Alto Networks, o SOC tamén pode operar sobre as súas plataformas cando a organización xa ten ese investimento feito ou necesita un stack concreto por requisito de matriz ou de cliente.
Bitdefender GravityZone
EDR estándar do servizo, con licenza incluída en calquera dos tres niveis. Incluído
CrowdStrike Falcon
EDR/XDR premium. Operamos o SOC sobre Falcon e inxerimos a súa telemetría no SIEM. Alternativa premium
Palo Alto Networks
Firewall NGFW e Cortex XDR. Telemetría de perímetro e endpoint integrada no SOC. Alternativa premium
Fortinet FortiGate
Seguridade perimetral e telemetría de rede dispoñible como addon do servizo. AddonO noso SIEM é Wazuh, a xestión de casos apóiase en IRIS e o enriquecemento de indicadores en MISP e fontes públicas de intelixencia de ameazas como AbuseIPDB e AlienVault OTX. Nos despregamentos que o requiren traballamos con produto incluído no catálogo CPSTIC do Centro Criptolóxico Nacional e aliñado co Esquema Nacional de Seguridade.
Cumprimento normativo: NIS2, ENS, DORA e RXPD
Un SOC aporta os controis activos e a rastrexabilidade de incidentes que esixen os principais marcos regulatorios. O incumprimento pode acarrear sancións de ata o 2% da facturación anual.
NIS2
Directiva europea de ciberseguridade para sectores esenciais e importantes. Esixe xestión de riscos, capacidade de detección e notificación de incidentes.
ENS
Esquema Nacional de Seguridade, obrigatorio para o sector público español e para os seus provedores. Require monitorización e rexistro de actividade.
DORA
Regulamento de resiliencia operativa dixital para o sector financeiro da UE. Esixe detección, resposta e informe de incidentes TIC.
RXPD
Protección de datos persoais: rastrexabilidade, detección de brechas e notificación en prazo. O SOC aporta a evidencia do control.
Plataforma de cliente e informes mensuais
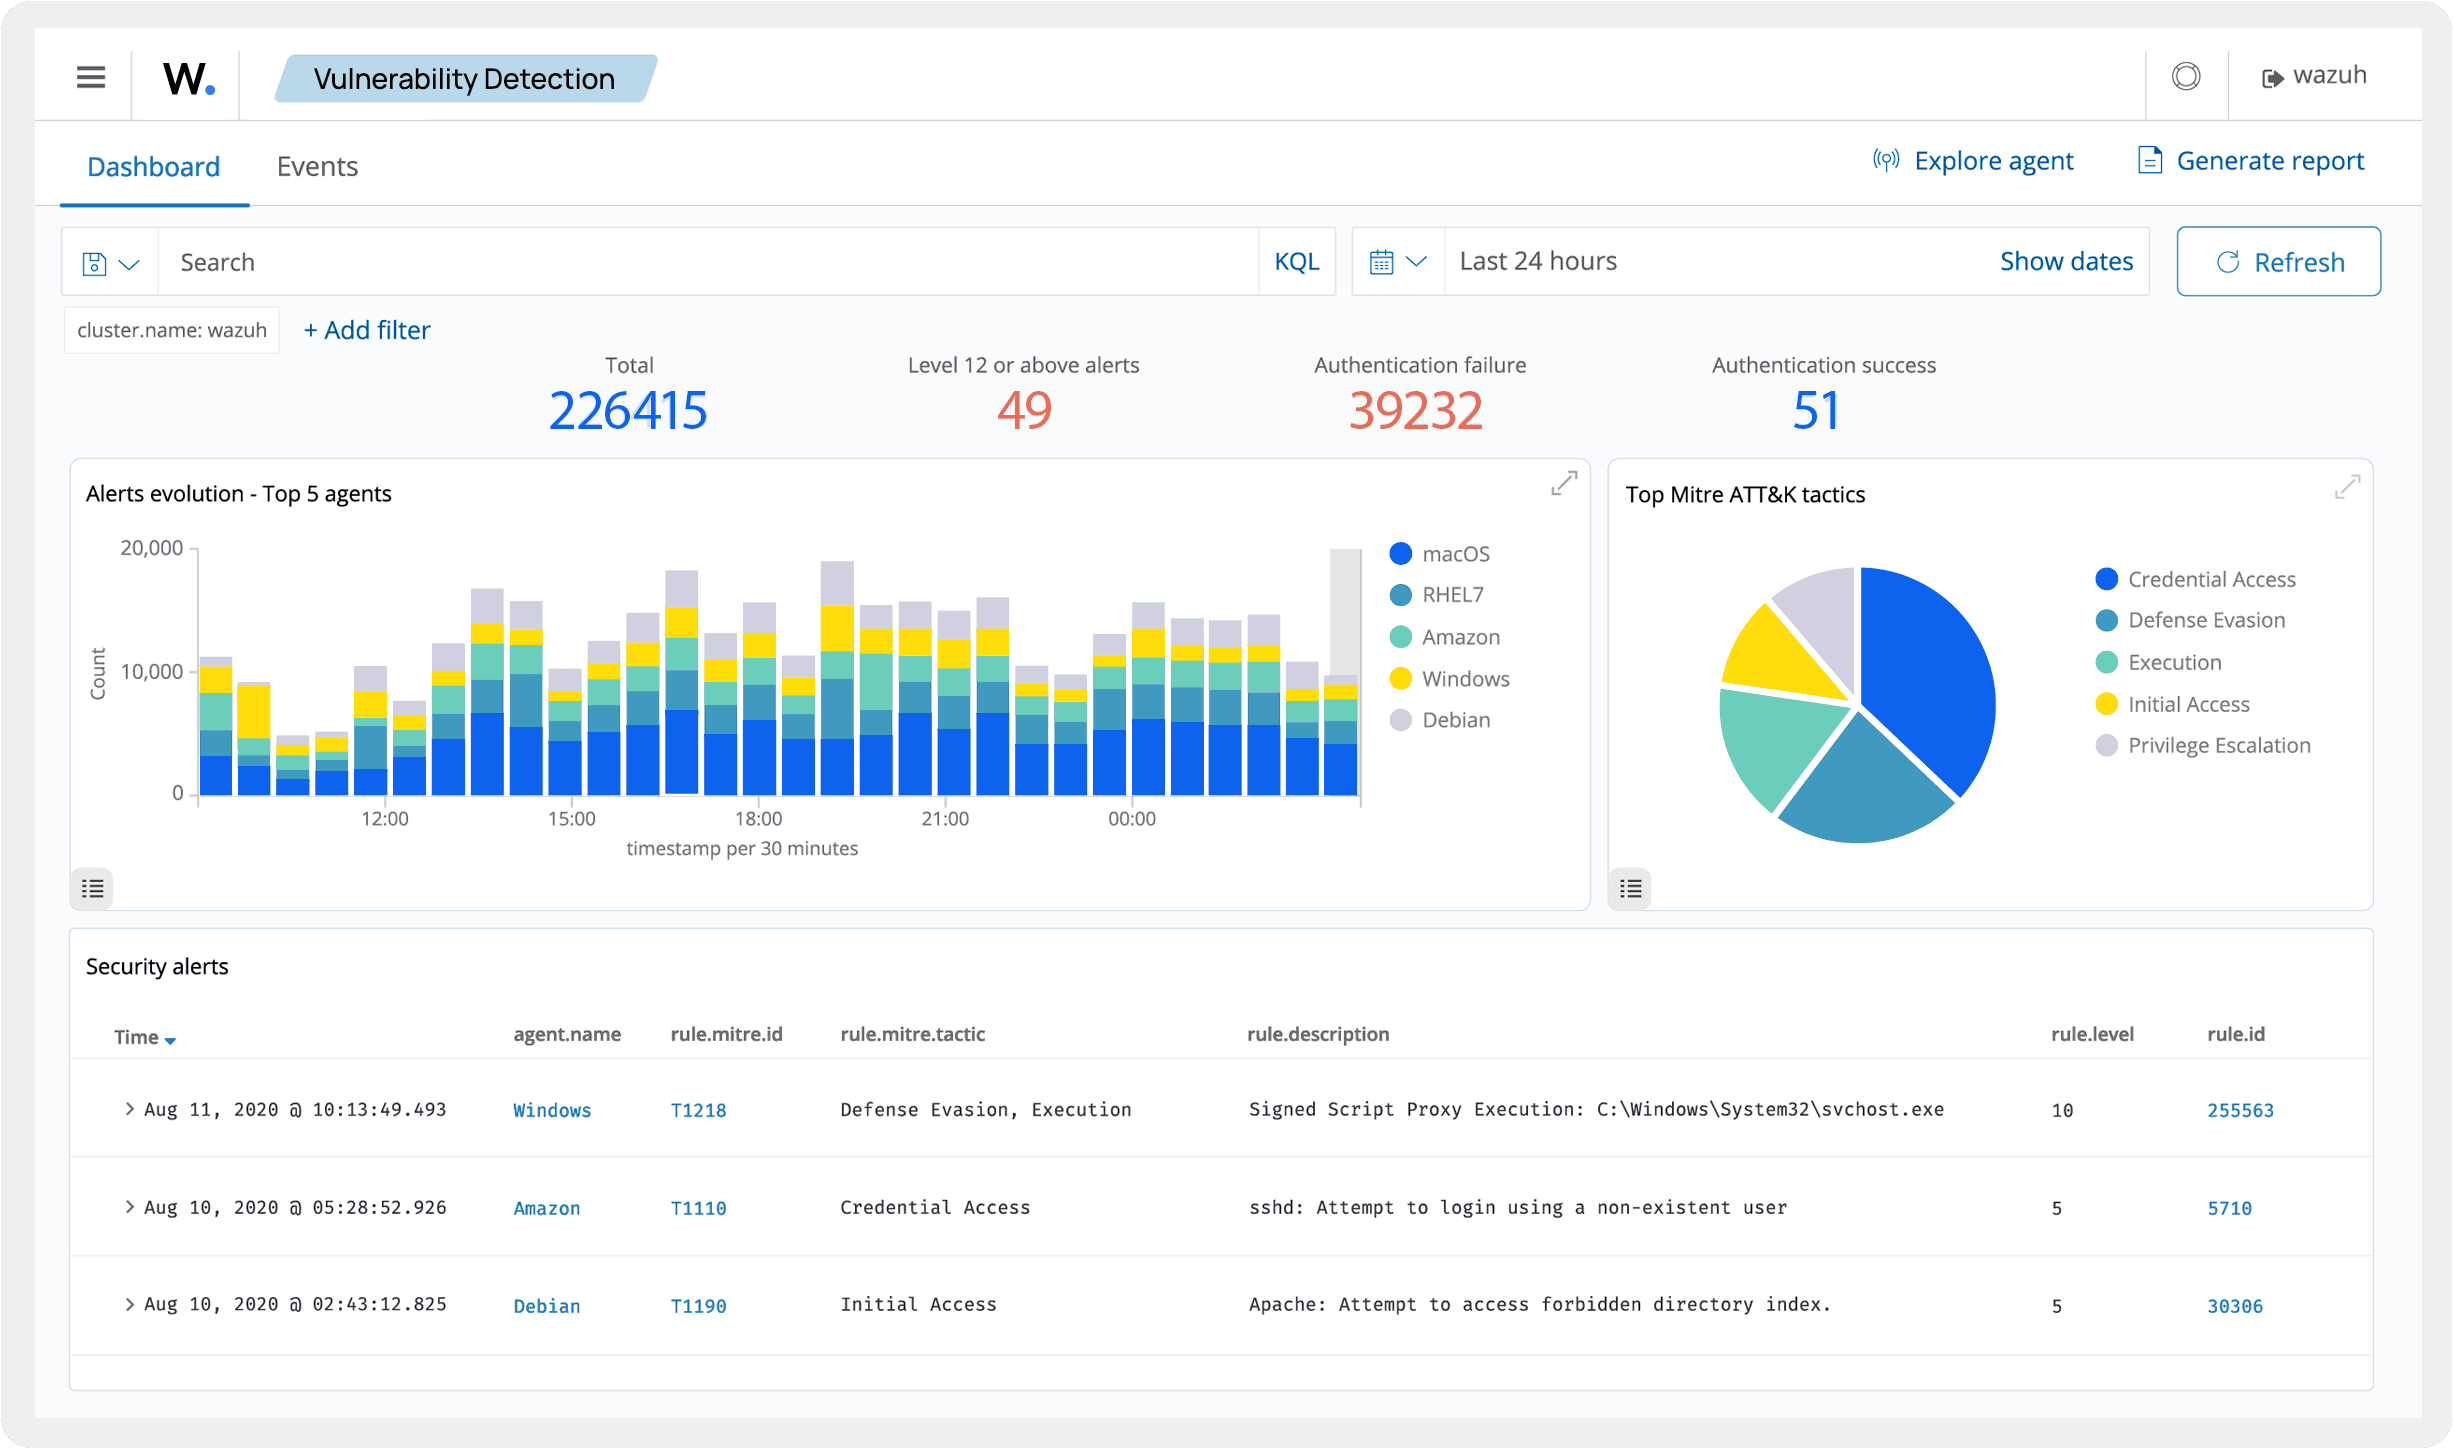
A xestión do incidente é nosa, pero a visibilidade é túa. Accedes á nosa plataforma de xestión de incidentes cun rol propio e consultas unicamente a túa información: os teus casos, en que estado están e que accións se executaron en cada un. A final de mes recibes dous informes: un técnico, para o equipo IT, e un executivo, redactado para dirección.
- Acceso con rol propio: só ves os teus casos, o seu estado e as accións executadas
- Informe técnico e informe executivo a final de cada mes
- Seguimento e bitácora dos traballos realizados proactivamente
- Notificación das vulnerabilidades detectadas na túa organización
- Cartafol de cliente en SharePoint con propostas, contratos e documentación
Unha incorporación guiada e sen friccións
A capacidade de resposta actívase desde a primeira fase. Despregamento inicial en torno a dúas semanas.
Kick-off
Aliñamos obxectivos e recollemos o inventario de equipos e servidores a monitorizar.
Despregamento
Instalación do axente EDR e configuración das políticas de seguridade á túa medida.
Situación actual
Entregamos o documento de situación e a listaxe de vulnerabilidades detectadas.
Operación
Monitorización continua, plan de continxencia e informes técnico e executivo mensuais.
Fases 1 e 2 · en torno a 2 semanas
Por que elixir o SOC de IBERSYA
O que nos diferencia dun antivirus de caixa, dun provedor IT xeneralista e dun MSSP de gran volume.
SOC propio en España
O analista que responde é de IBERSYA, con interlocución directa co equipo técnico. Sen colas de tickets e cos datos dentro da Unión Europea.
Resposta automática real
Contención inmediata tamén en horario nocturno, fins de semana e festivos. As accións lánzanse segundo regras definidas e quedan rexistradas caso a caso.
Automático máis humano
A velocidade da máquina para conter, o criterio do analista para investigar. Filtrar falsos positivos é boa parte do traballo.
Licenza de EDR incluída
Bitdefender GravityZone vai dentro do prezo por dispositivo en calquera nivel. Ao comparar ofertas, conven sumar o que o outro provedor factura aparte.
Correlación en SIEM
Cruzamos eventos entre equipos e en momentos distintos para detectar ataques que, mirados de forma illada, non chaman a atención.
Modelo por niveis
Empézase no Tier I e amplíase cando ten sentido. Non hai que contratar o paquete completo desde o primeiro día.
Glosario do SOC
Os termos que aparecen en calquera proposta de SOC, explicados sen xerga.
- SOC
- Centro de operacións de seguridade: o equipo e a plataforma que vixían, investigan e responden aos incidentes.
- SIEM
- Sistema que recolle os eventos de todos os equipos e ferramentas e os cruza entre si para detectar ataques que mirando un só dispositivo non se verían.
- EDR
- Antivirus avanzado. Ademais de comparar ficheiros con ameazas coñecidas, vixía o comportamento do equipo e deixa rexistro de todo o que ocorre.
- SOAR
- Automatización da resposta: regras que executan soas as accións de contención, sen esperar a que haxa un técnico diante.
- MDR
- Detección e resposta xestionadas. É o modelo de servizo do SOC de IBERSYA: a tecnoloxía e os analistas apórtamolos nós.
- 8x5 / 24x7
- Franxas de servizo. 8x5 son 8 horas ao día, 5 días á semana. 24x7 é a calquera hora, todos os días do ano.
- Telemetría
- Os datos que os equipos e as ferramentas de seguridade envían continuamente sobre o que está a pasar.
- Falso positivo
- Alerta que parecía perigosa e ao revisala resulta inofensiva. Filtralos é boa parte do traballo do SOC.
- Contención / illamento
- Desconectar un equipo da rede para que a ameaza non se estenda, sen apagalo nin perder a evidencia.
- Superficie de ataque
- Todo o que a empresa expón a internet e que un atacante podería intentar aproveitar: web, correo, accesos remotos, enderezos IP.
- Ciberintelixencia
- Vixilancia do que ocorre fóra da rede: se os contrasinais, dominios ou datos da empresa aparecen publicados ou á venda.
- C2 (mando e control)
- Servidor desde o que o atacante dá ordes a un equipo xa infectado. Detectar unha conexión así significa que o equipo está comprometido.
- Viaxe imposible
- Dous accesos á mesma conta desde lugares tan afastados que a persoa non se puido desprazar entre eles. Sinal case seguro de conta roubada.
- Ransomware
- Programa que cifra os arquivos da empresa e pide un rescate. É o incidente que máis veces detén un negocio por completo.
Preguntas frecuentes sobre o SOC xestionado
¿Que é un SOC e para que serve?
¿Canto custa un SOC xestionado para unha empresa?
¿Que diferenza hai entre un SOC e ter só un antivirus?
¿Como funciona a protección 24/7 se a análise técnica é 8x5?
¿O SOC substitúe o meu provedor de informática ou o meu equipo IT?
¿Que datos da miña empresa ve o SOC?
¿Canto tarda en estar operativo o servizo?
¿Serve o SOC para cumprir NIS2, ENS, DORA ou o RXPD?
¿Hai un número mínimo de dispositivos para contratar o SOC?
¿Podedes integrar CrowdStrike ou Palo Alto Networks se xa os teño despregados?
Solicita unha proposta de SOC xestionado
Cóntanos cantos equipos e servidores tedes, se traballades con Microsoft 365 e se tedes firewall. Con iso dámosche prezo e ensinámosche a plataforma nunha demostración.