


SOC kudeatua 24/7: detekzioa, analisia eta erantzuna azpiegitura osoan
Espainian dugun segurtasun-eragiketen zentro propioak zure ekipoak, zerbitzariak eta cloud zerbitzuak zaintzen ditu, gertaerak gure SIEMean korrelazionatzen ditu eta mehatxu larriak automatikoki geldiarazten ditu, goizaldean ere.
IBERSYAren SOC zure enpresako ekipoen, zerbitzarien eta cloud zerbitzuen segurtasun-gertaerak modu jarraituan monitorizatzen eta korrelazionatzen dituen segurtasun-eragiketen zentro kudeatua da. Teknikari batek alerta bakoitza aztertzen du 8x5 ordutegian eta plataformak 24x7 automatikoki erantzuten du —ekipoa isolatuz, IPa blokeatuz edo posta blokeatuz— ransomware, intrusio edo datu-exfiltrazio zantzu larrien aurrean. Bitdefender GravityZone EDR lizentzia gehigarririk gabe barne hartzen du, gure SIEMean korrelazioa, alerta bakoitzaren aberastea kanpoko mehatxu-adimenarekin, bezeroaren sarbidea gorabeherak kudeatzeko plataformara eta hilabete amaieran txosten teknikoa eta betearazlea. Hiru zerbitzu-maila 6 €/gailu/hilabetetik, Espainian SOC propioarekin, talde teknikoarekin harreman zuzenarekin eta datuak Europar Batasunaren barruan.
Zer sartzen da IBERSYAren SOCean hiru mailetan
Hiru mailek muin bera partekatzen dute —SOC, EDR eta SIEM— eta maila bakoitzak ikusgarritasun-geruza bat gehiago gehitzen du erakundearen gainean.
Monitorizazio jarraitua
Endpoint eta zerbitzarien zaintza iraunkorra, sarera eta postara zabalgarria telemetria-addonen bidez.
EDR lizentzia barne
Bitdefender GravityZone zabaldua eta lizentziatua gailu bakoitzeko prezioaren barruan, hiru mailetako edozeinetan.
SIEM eta korrelazioa
Alerta guztiak gure SIEMean zentralizatzen dira, eta ekipo desberdinen eta denbora-tarte desberdinen arteko gertaerak gurutzatzen ditu.
Mehatxu-adimena
Teknikari batek begiratu aurretik, alerta bakoitza kanpoko iturriekin aberasten da: badakigu IP, domeinu edo fitxategi hori kanpaina ezagunetan agertzen den.
24/7 erantzun aktiboa
Mehatxu larrien euste automatikoa denbora errealean: ekipoaren isolamendua eta IP edo posta blokeoa aurretiazko baliozkotzerik gabe.
Abisu konfiguragarriak
Gorabeheraren kudeaketa gurea da, baina zure erakundean zerbait gertatzen den bakoitzean alerta bat jaso dezakezu.
Gorabeheren plataforma
Gure plataformara sartzen zara rol propio batekin eta zurea dena bakarrik ikusten duzu: zure kasuak, zein egoeratan dauden eta bakoitzean zer egin dugun.
Hileko txostenak
Txosten teknikoa eta txosten betearazlea hilabete bakoitzaren amaieran, IT taldearentzako irakurketarekin eta zuzendaritzarentzako irakurketarekin.
Egoera-dokumentua
Abian jartzean erakundearen segurtasun-egoeraren eta detektatutako ahultasunen argazki erreala ematen dugu.
Nola funtzionatzen du IBERSYAren SOCak
Telemetria guztia SIEM bakar batean zentralizatzen da. Hor bihurtzen da gertaera solte bat testuingurua duen alerta batean, eta hor erabakitzen da zer egin harekin.
- Endpointak eta eramangarriak
- On-premise zerbitzariak
- Kanpoko eraso-azalera
- Sareko trafikoa · addona
- Posta eta identitateak · addona
- Log eta gertaeren bilketa
- Korrelazioa SIEMean
- Portaeraren analisia
- Adimenarekin aberastea
- Triajea eta lehentasunak
- Alertak denbora errealean
- 24x7 euste automatikoa
- Isolamendua eta blokeoa
- 8x5 analisi teknikoa
- Txostena eta kasuaren itxiera
Mehatxu batek egiten duen bidea, urratsez urrats
Hau da gorabehera baten zirkuitu erreala, bezeroaren ekipora iristen denetik neutralizatuta eta dokumentatuta geratzen den arte.
-
Mehatxua iristen da
Eranskin gaizto bat duen posta, deskarga infektatu bat, web iruzurtia edo baimenik gabeko konexio-saiakera bat, EDR agentea instalatuta duen ordenagailu, eramangarri edo zerbitzari baten aurka.
-
EDRak jarduten du eta telemetria bidaltzen
Agenteak mehatxua blokeatzen du bere kabuz egin badezake eta, gerta dena gerta, telemetria guztia gure SIEMera bidaltzen du. Erregistro horrek ahalbidetzen du gero zehazki zer gertatu zen berreraikitzea.
-
SIEMak korrelazionatzen du
Gertaera gainerako ekipoetan eta aurreko egunetan gertatzen denarekin gurutzatzen da, eta kanpoko mehatxu-adimenarekin aberasten da alerta sortu aurretik. Saiakera bakartu bat eta kanpaina koordinatu bat antzekoak izateari uzten diote.
-
Erantzuna
8x5 ordutegian teknikari batek alerta berrikusten du eta positibo faltsuak baztertzen ditu. Benetakoa bada, ekipora konektatzen gara eta mehatxua neutralizatzen dugu. Larria bada, erantzun automatikoak 24x7 jarduten du inori itxaron gabe: ekipoa isolatzen du, IPa blokeatzen du edo posta blokeatzen du.
-
Ikerketa
Gorabeheraren irismena, jatorria eta kaltetutako aktiboak zehazten ditugu, eta bide beretik errepika ez dadin neurriak proposatzen ditugu.
-
Itxiera eta ebidentzia
Abisua jasotzen duzu konfiguratuta baduzu, eta kasua plataforman erregistratuta geratzen da exekutatutako ekintza guztiekin, hilabete amaierako txosten teknikorako eta betearazlerako prest.
Bi erantzun-modu, defentsa bakarra
Plataformak 24x7 automatikoki erantzuten du mehatxu larrien aurrean; analisia eta jarraipena teknikari batek egiten ditu 8x5 ordutegian. Makinaren abiadura analistaren irizpidearekin.
Alertak irizpide aditua eskatzen duenean
- Analisi teknikoa: teknikari batek alerta bakoitza aztertzen du eta gertaeraren benetako irismena zehazten du.
- Eskuzko eustea: ekipora urrutiko konexioa, mehatxua eusteko eta neutralizatzeko.
- Kasuaren kudeaketa: gorabehera bakoitza plataforman dokumentatuta geratzen da, bezeroarentzat eskuragarri.
Zantzu larrien aurrean, modu autonomoan jarduten du
- Detekzio automatikoa: ransomware, baimenik gabeko konexioak eta exfiltrazioa, denbora errealean.
- Berehalako eustea: ekipoaren isolamendua eta IP edo posta blokeoa aurretiazko baliozkotzerik gabe.
- Urte osoan: estaldura gaueko ordutegian, asteburuetan eta jaiegunetan.
Babes kudeatuaren hiru maila
Prezioa gailuko eta hilabeteko, zerbitzaria zein endpointa izan. Muin komuna hiru mailetan: SOC, EDR eta SIEM.
6 €
gailuko eta hilabeteko
- Bitdefender GravityZone EDR lizentzia barne
- Alerta bakoitzaren analisi teknikoa 8x5 ordutegian
- 24x7 erantzun automatikoa mehatxu larrien aurrean
- SIEM propioa gertaeren korrelazioarekin
- Mehatxu-adimenarekin aberastea
- Gorabeherak kudeatzeko plataformarako sarbidea
- Hileko txosten teknikoa eta betearazlea
8 €
gailuko eta hilabeteko
- Tier I-en dagoen guztia
- Domeinuen eta IP helbideen zaintza jarraitua
- Ihes egindako kredentzialen detekzioa
- Argitaratutako edo salgai dauden datu sentikorrak
- Interneten agerian dagoen benetako eraso-azalera
- Abisu erabilgarria: zer aldatu eta zer itxi
12 €
gailuko eta hilabeteko
- Tier II-n dagoen guztia
- Wazuh agentea gailu bakoitzean zabaldua
- Software zaharkitu eta ahularen detekzioa
- Konfigurazioaren eta segurtasun-politiken berrikuspena
- Inbentario jarraitua eta saio-hasieren historia
- Ebidentzia zuzena NIS2, ENS eta DBEOrako
Addon aukerakoak edozein mailaren gainean: Microsoft 365 telemetria (60 €/hilabete) eta Fortinet telemetria (60 €/hilabete). Azken zenbatekoa monitorizatu beharreko gailu-bolumenaren araberakoa da.
Bi iturri gehiago SIEM berarentzat
Bi iturriak gainerako telemetriari gehitzen zaizkio eta alerta, analisi eta erantzun bide bera jarraitzen dute. Edozein mailaren gainean kontrata daitezke.
Microsoft 365 telemetria
Zure tenant-aren telemetria biltzen dugu, erabiltzaile-kontuen eta posta korporatiboaren aurkako erasoak detektatzeko eta geldiarazteko.
- Bidaia ezinezkoak: Dominikar Errepublikatik sartzen den erabiltzaile bat eta bost minutu geroago Espainiatik. Kontuaren berehalako blokeoa.
- Postaren segurtasuna: phishing, nortasun-ordezkapena eta ezkutuan sortutako postontzi-arauak.
- Aldaketa kritikoak: Azure aplikazioen sorrera eta konfigurazio-aldaketa sentikorrak.
- Informazio-ihesa: alertak deskarga masiboen edo datu-exfiltrazioaren aurrean.
Fortinet telemetria
Zure FortiGate suebakiaren telemetria integratzen dugu, sarearen perimetroan gertatzen den guztia zaintzeko.
- Konfigurazio-aldaketak: berehalako abisua suebakiaren edozein aldaketaren aurrean.
- Indar gordinaren erasoak: sarearen aurkako sarbide-saiakera errepikatuen detekzioa.
- Saio-hasiera susmagarriak: VPN eta administrazio-sarbideen zaintza.
- C2 sareekiko konexioak: agindu eta kontrol azpiegiturarako trafikoa.
Zure enpresa babestuta dago lo zauden bitartean?
Proposamena eskatuTeknologia ziurtatua eta partner ofizialak
Bitdefender GravityZone da prezioan sartzen den EDR estandarra. CrowdStrike eta Palo Alto Networks-en partner ofizial garenez, SOCak beren plataformen gainean ere jardun dezake erakundeak inbertsio hori jada egina duenean edo stack jakin bat behar duenean, matrizearen edo bezeroaren eskakizunagatik.
Bitdefender GravityZone
Zerbitzuaren EDR estandarra, lizentzia barne hiru mailetako edozeinetan. Barne
CrowdStrike Falcon
EDR/XDR premium. SOCa Falcon-en gainean ustiatzen dugu eta bere telemetria SIEMean sartzen dugu. Aukera premium
Palo Alto Networks
NGFW suebakia eta Cortex XDR. Perimetroko eta endpointeko telemetria SOCean integratuta. Aukera premium
Fortinet FortiGate
Perimetroko segurtasuna eta sareko telemetria, zerbitzuaren addon gisa eskuragarri. AddonaGure SIEMa Wazuh da, kasuen kudeaketa IRISen oinarritzen da eta adierazleen aberastea MISPen eta AbuseIPDB eta AlienVault OTX bezalako mehatxu-adimen iturri publikoetan. Hala eskatzen duten inplementazioetan Centro Criptológico Nacional-en CPSTIC katalogoan sartutako produktuarekin lan egiten dugu, Segurtasun Eskema Nazionalarekin lerrokatuta.
Araudi-betetzea: NIS2, ENS, DORA eta DBEO
SOC batek araudi-esparru nagusiek eskatzen dituzten kontrol aktiboak eta gorabeheren trazabilitatea ematen ditu. Ez betetzeak urteko fakturazioaren %2ra arteko zehapenak ekar ditzake.
NIS2
Zibersegurtasunari buruzko Europako zuzentaraua sektore funtsezko eta garrantzitsuentzat. Arrisku-kudeaketa, detekzio-gaitasuna eta gorabeheren jakinarazpena eskatzen ditu.
ENS
Segurtasun Eskema Nazionala, Espainiako sektore publikoarentzat eta bere hornitzaileentzat betebeharrezkoa. Monitorizazioa eta jardueraren erregistroa eskatzen ditu.
DORA
EBko finantza-sektorearentzako erresilientzia operatibo digitalaren erregelamendua. IKT gorabeheren detekzioa, erantzuna eta txostena eskatzen ditu.
DBEO
Datu pertsonalen babesa: trazabilitatea, arau-hausteen detekzioa eta epe barruko jakinarazpena. SOCak kontrolaren ebidentzia ematen du.
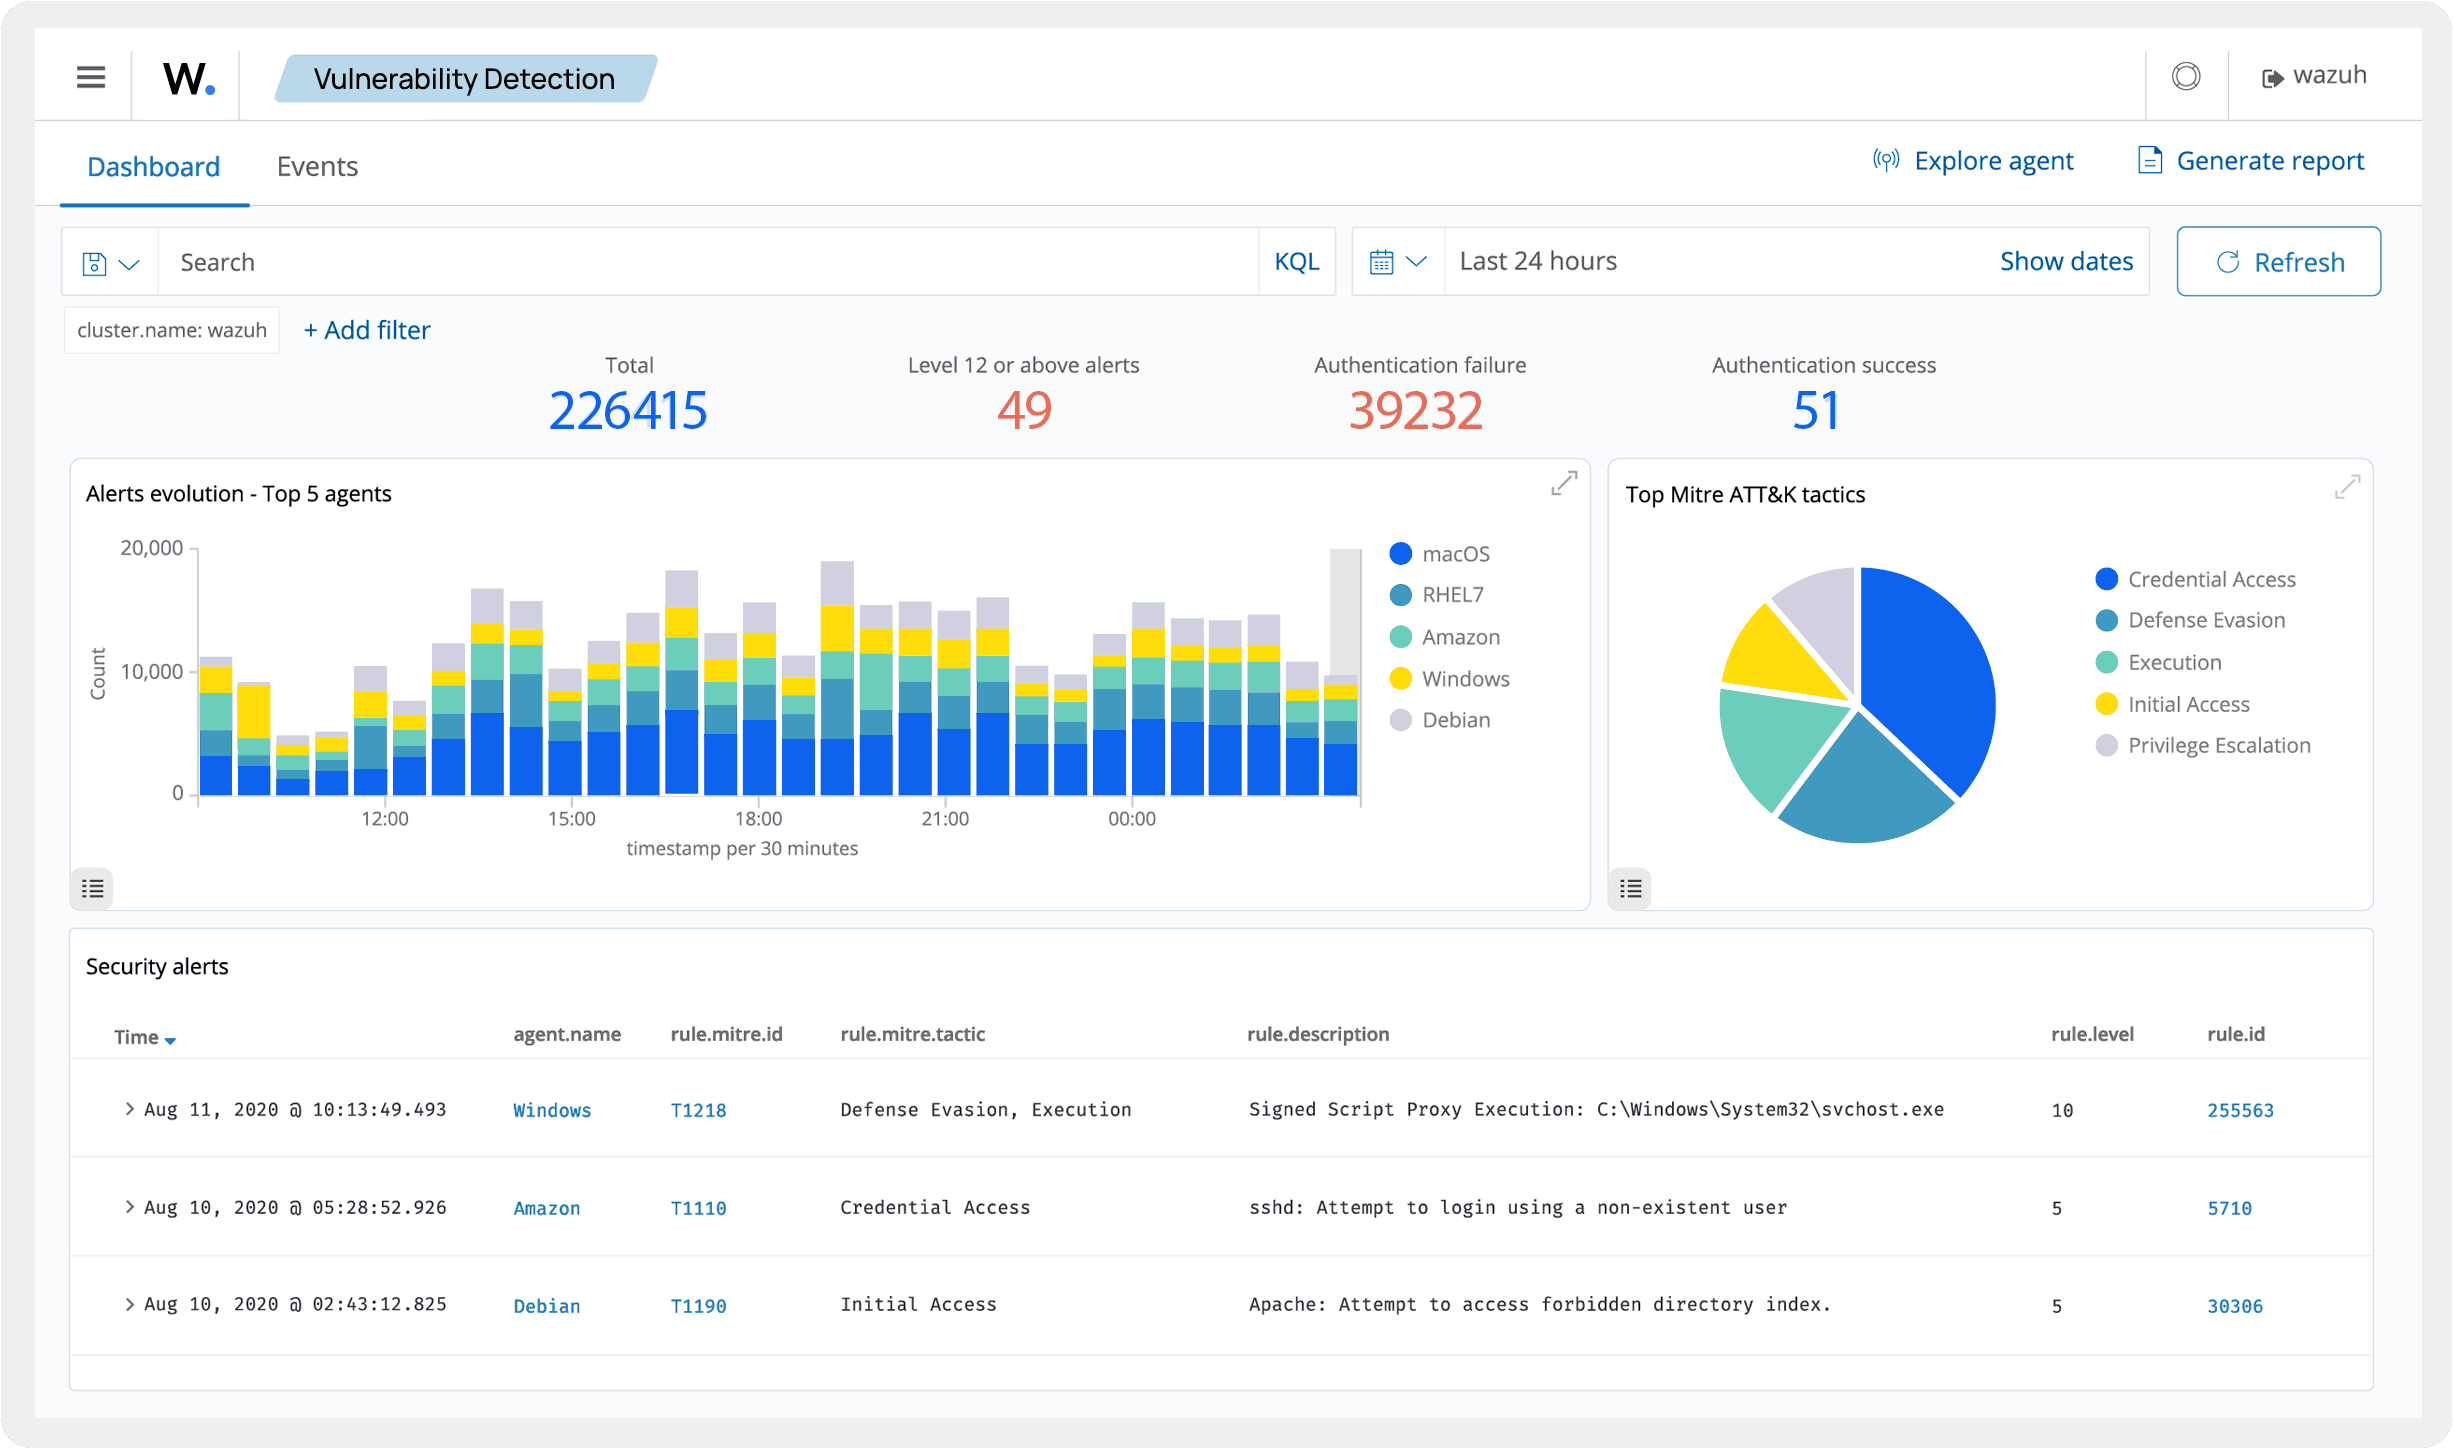
Bezeroaren plataforma eta hileko txostenak
Gorabeheraren kudeaketa gurea da, baina ikusgarritasuna zurea. Gorabeherak kudeatzeko gure plataformara sartzen zara rol propio batekin eta zure informazioa bakarrik kontsultatzen duzu: zure kasuak, zein egoeratan dauden eta bakoitzean zer ekintza exekutatu diren. Hilabete amaieran bi txosten jasotzen dituzu: bat teknikoa, IT taldearentzat, eta bat betearazlea, zuzendaritzarentzat idatzia.
- Rol propioarekin sarbidea: zure kasuak, egoera eta exekutatutako ekintzak bakarrik ikusten dituzu
- Txosten teknikoa eta txosten betearazlea hilabete bakoitzaren amaieran
- Modu proaktiboan egindako lanen jarraipena eta erregistroa
- Zure erakundean detektatutako ahultasunen jakinarazpena
- Bezeroaren karpeta SharePointen proposamen, kontratu eta dokumentazioarekin
Sarrera gidatua eta marruskadurarik gabekoa
Erantzun-gaitasuna lehen fasetik aktibatzen da. Hasierako inplementazioa bi aste inguruan.
Kick-off
Helburuak lerrokatzen ditugu eta monitorizatu beharreko ekipo eta zerbitzarien inbentarioa biltzen dugu.
Inplementazioa
EDR agentearen instalazioa eta segurtasun-politiken konfigurazioa zure neurrira.
Egungo egoera
Egoera-dokumentua eta detektatutako ahultasunen zerrenda ematen ditugu.
Eragiketa
Monitorizazio jarraitua, gorabehera-plana eta hileko txosten teknikoa eta betearazlea.
1. eta 2. faseak · 2 aste inguru
Zergatik aukeratu IBERSYAren SOC
Kaxako antibirus batetik, IT hornitzaile orokor batetik eta bolumen handiko MSSP batetik bereizten gaituena.
SOC propioa Espainian
Erantzuten duen analista IBERSYAkoa da, talde teknikoarekin harreman zuzenarekin. Ticket-ilararik gabe eta datuak Europar Batasunaren barruan.
Erantzun automatiko erreala
Berehalako eustea gaueko ordutegian, asteburuetan eta jaiegunetan ere. Ekintzak definitutako arauen arabera abiatzen dira eta kasuz kasu erregistratuta geratzen dira.
Automatikoa eta gizatiarra
Makinaren abiadura eusteko, analistaren irizpidea ikertzeko. Positibo faltsuak iragaztea lanaren zati handi bat da.
EDR lizentzia barne
Bitdefender GravityZone gailuko prezioaren barruan doa edozein mailatan. Eskaintzak konparatzean, komeni da beste hornitzaileak aparte fakturatzen duena batzea.
Korrelazioa SIEMean
Ekipoen arteko eta une desberdinetako gertaerak gurutzatzen ditugu, bakartuta ikusita arreta deitzen ez duten erasoak detektatzeko.
Mailakako eredua
Tier I-en hasten da eta zentzua duenean zabaltzen da. Ez da beharrezkoa pakete osoa lehen egunetik kontratatzea.
SOCaren glosarioa
Edozein SOC proposamenean agertzen diren terminoak, jargoirik gabe azalduta.
- SOC
- Segurtasun-eragiketen zentroa: gorabeherak zaintzen, ikertzen eta horiei erantzuten dieten taldea eta plataforma.
- SIEM
- Ekipo eta tresna guztien gertaerak biltzen eta elkarren artean gurutzatzen dituen sistema, gailu bakar bat begiratuz ikusiko ez liratekeen erasoak detektatzeko.
- EDR
- Antibirus aurreratua. Fitxategiak mehatxu ezagunekin konparatzeaz gain, ekipoaren portaera zaintzen du eta gertatzen den guztiaren erregistroa gordetzen du.
- SOAR
- Erantzunaren automatizazioa: euste-ekintzak beren kabuz exekutatzen dituzten arauak, teknikari bat aurrean egon zain egon gabe.
- MDR
- Detekzio eta erantzun kudeatuak. IBERSYAren SOCaren zerbitzu-eredua da: teknologia eta analistak guk jartzen ditugu.
- 8x5 / 24x7
- Zerbitzu-tarteak. 8x5 eguneko 8 ordu dira, asteko 5 egunetan. 24x7 edozein ordutan da, urteko egun guztietan.
- Telemetria
- Ekipoek eta segurtasun-tresnek gertatzen denari buruz etengabe bidaltzen dituzten datuak.
- Positibo faltsua
- Arriskutsua zirudien alerta eta berrikustean kaltegabea dela ikusten dena. Horiek iragaztea SOCaren lanaren zati handi bat da.
- Eustea / isolamendua
- Ekipo bat saretik deskonektatzea mehatxua zabal ez dadin, itzali gabe eta ebidentzia galdu gabe.
- Eraso-azalera
- Enpresak interneten agerian jartzen duen guztia eta erasotzaile batek erabiltzen saia litekeena: weba, posta, urrutiko sarbideak, IP helbideak.
- Ziberadimena
- Saretik kanpo gertatzen denaren zaintza: enpresaren pasahitzak, domeinuak edo datuak argitaratuta edo salgai agertzen diren.
- C2 (agindua eta kontrola)
- Erasotzaileak jada infektatutako ekipo bati aginduak ematen dizkion zerbitzaria. Horrelako konexio bat detektatzeak ekipoa arriskuan dagoela esan nahi du.
- Bidaia ezinezkoa
- Kontu berera bi sarbide, pertsona horien artean lekualdatu ezin izateko bezain leku urrunetatik. Kontua lapurtua izan denaren seinale ia segurua.
- Ransomware
- Enpresaren fitxategiak zifratzen eta erreskatea eskatzen duen programa. Negozio bat guztiz gelditzen duen gorabehera ohikoena da.
SOC kudeatuari buruzko ohiko galderak
Zer da SOC bat eta zertarako balio du?
Zenbat kostatzen da SOC kudeatu bat enpresa batentzat?
Zer alde dago SOC baten eta antibirus bat bakarrik izatearen artean?
Nola funtzionatzen du 24/7 babesa analisi teknikoa 8x5 bada?
SOCak nire informatika-hornitzailea edo nire IT taldea ordezkatzen du?
Nire enpresaren zer datu ikusten ditu SOCak?
Zenbat denbora behar du zerbitzuak martxan egoteko?
SOCak NIS2, ENS, DORA edo DBEO betetzeko balio du?
Gailu kopuru minimo bat dago SOCa kontratatzeko?
CrowdStrike edo Palo Alto Networks integratu dezakezue jada zabalduta baditut?
Eskatu SOC kudeatuaren proposamena
Esan iezaguzu zenbat ekipo eta zerbitzari dituzun, Microsoft 365ekin lan egiten duzun eta suebakia duzun. Horrekin prezioa ematen dizugu eta plataforma erakusten dizugu demostrazio batean.